Almacenamiento seguro de imágenes médicas: guía 2026
Descubre qué es almacenamiento seguro de imágenes médicas y cómo proteger datos clínicos. Asegura la confidencialidad y cumple normativas.
Almacenamiento seguro de imágenes médicas: guía 2026
El almacenamiento seguro de imágenes médicas se define como el conjunto de tecnologías, políticas y controles diseñados para proteger la confidencialidad, integridad y disponibilidad de datos clínicos visuales como radiografías, resonancias magnéticas y tomografías. En la industria, este concepto se conoce también como secure medical imaging storage y abarca desde el cifrado con AES-256 en reposo hasta el cumplimiento de normativas como HIPAA y el RGPD. Proteger estas imágenes no es opcional. Una filtración expone datos de salud irreemplazables y puede tener consecuencias legales graves para cualquier persona o institución responsable.
¿Qué es el almacenamiento seguro de imágenes médicas y por qué importa?
El almacenamiento seguro de imágenes médicas combina cifrado, control de acceso y trazabilidad para garantizar que solo las personas autorizadas puedan ver, modificar o eliminar datos clínicos. Sin estas capas de protección, una radiografía o un informe de resonancia magnética es tan vulnerable como cualquier archivo sin contraseña en un disco compartido.
Los datos de salud son especialmente valiosos para actores maliciosos porque contienen información personal, historial clínico y, en muchos casos, datos de identidad. A diferencia de una contraseña comprometida, no puedes cambiar tu historial médico. Por eso, el nivel de protección exigido por regulaciones como HIPAA en Estados Unidos y el RGPD en Europa es significativamente más alto que en otros sectores.
Conocer los componentes de este sistema te permite tomar decisiones informadas, ya sea que gestiones tus propias imágenes médicas o administres registros de una clínica. La gestión de registros médicos comienza por entender qué tecnologías y políticas deben estar en marcha antes de subir o guardar cualquier archivo clínico.
¿Cuáles son los estándares técnicos fundamentales en seguridad de imágenes médicas?
Los estándares técnicos del almacenamiento seguro no son sugerencias. Son requisitos mínimos que determinan si tus datos están realmente protegidos o solo aparentemente seguros.
Los pilares técnicos son los siguientes:
- Cifrado en reposo con AES-256. Cada imagen almacenada debe estar cifrada con este algoritmo. AES-256 en reposo es el estándar reconocido por HIPAA y el RGPD para proteger datos cuando no están en movimiento.
- Cifrado en tránsito con TLS 1.3. Cuando una imagen viaja entre servidores o hacia tu dispositivo, el protocolo TLS 1.3 en tránsito protege esa transmisión contra interceptaciones. Versiones anteriores como TLS 1.0 ya no se consideran seguras.
- Gestión de claves con HSM. La separación de claves con HSM (Hardware Security Modules) garantiza que las claves de cifrado estén físicamente separadas de los datos que protegen. Si un atacante accede a los archivos cifrados pero no a las claves, los datos siguen siendo ilegibles.
- Controles de acceso basados en roles (RBAC). El sistema RBAC con auditorías limita quién puede ver qué imagen y en qué contexto. Un técnico de radiología no necesita acceso a los registros de facturación, y viceversa.
- Autenticación multifactor (MFA). Una contraseña sola no es suficiente. La MFA añade una segunda capa de verificación que bloquea accesos no autorizados incluso cuando las credenciales han sido comprometidas.
- Registros de auditoría inmutables. Cada acceso, descarga o modificación debe quedar registrado en un log que no pueda alterarse. Esto es obligatorio bajo HIPAA y el RGPD, y es la base de cualquier investigación forense tras un incidente.
Consejo profesional: Verifica que tu proveedor de almacenamiento publique informes SOC 2 Tipo II. Este documento certifica que los controles de seguridad han sido auditados por un tercero independiente, no solo declarados por el propio proveedor.
La autenticación multifactor y auditorías periódicas son claves para evitar accesos indebidos en cualquier plataforma de salud digital. No basta con implementarlas una vez. Deben revisarse y actualizarse de forma continua.
¿Cómo afectan el RGPD, HIPAA y el ENS al almacenamiento de imágenes médicas?
Las normativas de protección de datos no son solo marcos legales abstractos. Determinan directamente cómo debes configurar, gestionar y destruir las imágenes médicas que almacenas.
Los requisitos clave que estas regulaciones imponen son:
- Limitación del propósito y del tiempo de retención. No puedes guardar imágenes médicas indefinidamente. El RGPD exige que los datos se conserven solo durante el tiempo necesario para el fin para el que fueron recogidos. En España, la normativa sanitaria establece plazos específicos según el tipo de documento clínico.
- Destrucción segura certificada. Cuando llega el momento de eliminar imágenes, borrar el archivo no es suficiente. La destrucción irreversible de datos requiere métodos como el borrado seguro certificado que sobrescribe los datos múltiples veces, o la desmagnetización de soportes físicos.
- Registro y trazabilidad de accesos. HIPAA exige que cualquier acceso a datos de salud quede registrado. El RGPD añade que los titulares de los datos tienen derecho a saber quién ha accedido a su información y cuándo.
- Contratos con encargados del tratamiento. Si usas un proveedor externo para almacenar imágenes médicas, debes firmar un acuerdo de encargado del tratamiento (DPA, por sus siglas en inglés). Sin este contrato, tanto tú como el proveedor incumplen el RGPD.
- Esquema Nacional de Seguridad (ENS) en España. Las entidades del sector público español y sus proveedores deben cumplir el ENS, que establece categorías de seguridad alta para datos de salud. Esto implica controles técnicos y organizativos adicionales.
Conocer tus derechos sobre datos de salud es el primer paso para exigir que quienes gestionan tus imágenes médicas cumplan estas obligaciones. Como paciente, tienes derecho de acceso, rectificación y supresión de tus datos clínicos.
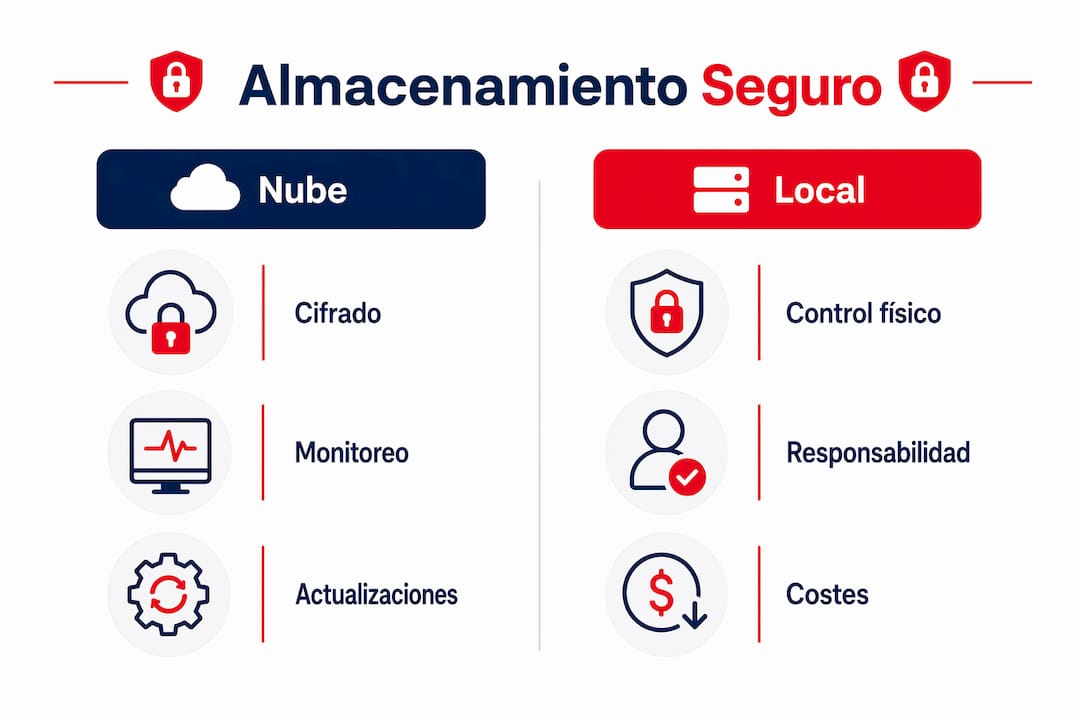
Nube vs. almacenamiento local: ¿cuál es más seguro para imágenes médicas?
La pregunta no es si la nube es más segura que el almacenamiento local. La pregunta correcta es cuál de los dos está mejor configurado y gestionado en tu caso concreto.
| Criterio | Almacenamiento en la nube | Almacenamiento local |
|---|---|---|
| Cifrado por defecto | Incluido en proveedores certificados | Requiere configuración manual |
| Actualizaciones de seguridad | Automáticas y continuas | Responsabilidad del equipo interno |
| Redundancia y copias de seguridad | Replicación geográfica automática | Depende de infraestructura propia |
| Control físico de los datos | Limitado al proveedor | Total por parte de la organización |
| Costo de cumplimiento normativo | Compartido con el proveedor | Asumido íntegramente de forma interna |
| Riesgo de mala configuración | Alto si no hay gobernanza | Alto si el equipo no está capacitado |
La seguridad en la nube está determinada por la arquitectura, el cifrado, el monitoreo y el cumplimiento normativo, no por la ubicación física de los servidores. Un proveedor como PostDICOM o una plataforma con infraestructura HIPAA-ready puede ofrecer controles técnicos que una clínica pequeña no podría replicar internamente.
Las vulnerabilidades en la nube surgen más por errores humanos o de configuración que por fallas en la infraestructura del proveedor. Un bucket de almacenamiento mal configurado en AWS o Azure expone datos aunque el proveedor tenga certificaciones de primer nivel. La gobernanza interna es tan importante como la tecnología del proveedor.
Consejo profesional: Antes de migrar imágenes médicas a la nube, realiza una evaluación de riesgos que incluya la revisión de permisos de acceso, políticas de retención y el contrato DPA con el proveedor. Este proceso tarda entre dos y cuatro semanas, pero evita incidentes costosos.
El rol del almacenamiento en la nube en salud también incluye capacidades de análisis con inteligencia artificial que los sistemas locales raramente pueden ofrecer, lo que añade valor clínico más allá de la simple custodia de archivos.
¿Cómo implementar buenas prácticas de almacenamiento seguro de imágenes médicas?
Implementar un sistema seguro no requiere ser un experto en ciberseguridad. Requiere seguir un proceso ordenado y no saltarse pasos por comodidad o costo.
- Evalúa proveedores con certificaciones verificables. Busca ISO 27001, SOC 2 Tipo II y, en España, el ENS. Estas certificaciones no garantizan seguridad perfecta, pero sí demuestran que el proveedor ha sido auditado por terceros independientes.
- Aplica la política de acceso mínimo necesario. El acceso mínimo necesario es el principio más frecuentemente ignorado. Cada usuario debe tener acceso solo a las imágenes que necesita para su función específica, nada más.
- Planifica copias de seguridad cifradas con pruebas de restauración. Una copia de seguridad que nunca se ha probado no es una copia de seguridad real. Programa pruebas de restauración al menos cada trimestre para confirmar que los datos pueden recuperarse en caso de incidente.
- Usa estándares DICOM y HL7 para interoperabilidad. Los estándares DICOM y HL7 facilitan el acceso controlado entre sistemas y reducen brechas de seguridad causadas por formatos incompatibles o sistemas aislados. Un VNA (Vendor Neutral Archive) centralizado es la arquitectura recomendada para organizaciones con múltiples sistemas de imagen.
- Forma a tu equipo de forma continua. La mayoría de los incidentes de seguridad tienen origen humano. Sesiones de formación trimestrales sobre phishing, gestión de contraseñas y manejo de datos reducen significativamente el riesgo.
- Desarrolla un plan de respuesta a incidentes. Saber qué hacer en las primeras horas tras una brecha marca la diferencia entre una notificación controlada a la autoridad de protección de datos y una crisis pública. El plan debe incluir roles, tiempos de respuesta y protocolos de comunicación.
- Establece procedimientos de destrucción segura. La destrucción segura certificada al final del ciclo de vida de los datos es tan importante como el cifrado inicial. Sobrescribir datos múltiples veces o usar desmagnetización son los métodos aceptados por las normativas vigentes.
Para profundizar en los controles técnicos específicos, la guía sobre protección de datos médicos en línea ofrece un recorrido práctico por los estándares actualizados para 2026.
Puntos clave
El almacenamiento seguro de imágenes médicas requiere cifrado AES-256, controles de acceso RBAC, cumplimiento normativo activo y planes de respuesta a incidentes para proteger datos clínicos de forma efectiva.
| Punto | Detalles |
|---|---|
| Cifrado obligatorio en todo el ciclo | Aplica AES-256 en reposo y TLS 1.3 en tránsito desde el primer día, sin excepciones. |
| Acceso mínimo necesario | Limita los permisos de cada usuario estrictamente a las imágenes que necesita para su función. |
| Cumplimiento normativo activo | Firma contratos DPA con proveedores y revisa políticas de retención y destrucción cada año. |
| Nube segura con gobernanza | La nube es segura cuando está bien configurada; audita permisos y configuraciones de forma periódica. |
| Pruebas de restauración regulares | Verifica que las copias de seguridad cifradas son recuperables con pruebas trimestrales documentadas. |
Lo que años gestionando datos clínicos me han enseñado sobre seguridad real
Después de trabajar con sistemas de gestión de imágenes médicas durante años, lo que más me sorprende no es la sofisticación de los ataques. Es la simplicidad de los errores que los hacen posibles.
El error más frecuente no es técnico. Es procedimental. Organizaciones con cifrado AES-256 impecable y certificaciones ISO 27001 vigentes tienen usuarios con acceso a carpetas completas de imágenes que nunca necesitan ver. El principio de acceso mínimo necesario se entiende en teoría y se ignora en la práctica porque restringir accesos genera fricción interna.
El segundo error más común es confundir tener una copia de seguridad con tener una copia de seguridad funcional. He visto casos donde los backups cifrados existían pero nadie había probado restaurarlos. Cuando llegó el momento de usarlos, el proceso falló. Una copia de seguridad no probada es solo un archivo con esperanza.
La nube ha cambiado el panorama de forma positiva, pero ha creado una falsa sensación de seguridad delegada. Muchos asumen que si el proveedor tiene certificaciones, el trabajo está hecho. No es así. La configuración de permisos, la gestión de claves y la formación del equipo siguen siendo responsabilidad tuya, independientemente de quién aloje los datos.
Lo que realmente funciona es tratar la seguridad como un proceso continuo, no como un proyecto con fecha de cierre. Las auditorías periódicas, la revisión de accesos y los simulacros de respuesta a incidentes son aburridos. También son lo que separa a las organizaciones que gestionan bien una brecha de las que aparecen en los titulares.
— Team Medfiles
Gestiona tus imágenes médicas con seguridad real desde hoy
Entender los principios del almacenamiento seguro es el primer paso. El segundo es contar con una plataforma que los aplique por ti, sin que tengas que configurar nada desde cero.
Medfiles ofrece infraestructura HIPAA-ready con cifrado de extremo a extremo, control de acceso por roles y organización automática de tus imágenes y documentos clínicos. Tú decides quién puede ver tus datos. Sin papeles perdidos. Sin búsquedas interminables. Si eres profesional de la salud, la solución para médicos y clínicas incluye herramientas específicas para gestionar registros de pacientes con los controles de seguridad que las normativas exigen. Explora los planes disponibles y empieza a proteger tus datos clínicos hoy.
FAQ
¿Qué cifrado deben usar las imágenes médicas almacenadas?
Las imágenes médicas deben usar cifrado AES-256 cuando están almacenadas y TLS 1.3 cuando se transmiten. Estos son los estándares mínimos exigidos por HIPAA y el RGPD.
¿Cuánto tiempo deben conservarse las imágenes médicas?
El tiempo de conservación varía según la normativa aplicable y el tipo de imagen. En España, la legislación sanitaria establece plazos específicos por tipo de documento; al cumplirse, la destrucción irreversible mediante borrado seguro certificado es obligatoria.
¿Es la nube más segura que el almacenamiento local para imágenes médicas?
La nube bien configurada suele ser más segura que la infraestructura local porque incluye actualizaciones automáticas, redundancia geográfica y auditorías continuas. Sin embargo, los errores de configuración y la falta de gobernanza interna siguen siendo el principal vector de riesgo en entornos cloud.
¿Qué es RBAC y por qué es obligatorio en salud?
RBAC (control de acceso basado en roles) es un sistema que asigna permisos según la función de cada usuario, no de forma individual. Es obligatorio bajo HIPAA y el RGPD porque limita el acceso a datos sensibles al personal estrictamente necesario y genera registros de auditoría verificables.
¿Cómo puedo compartir imágenes médicas de forma segura?
Las imágenes médicas deben compartirse a través de plataformas con cifrado de extremo a extremo y controles de acceso verificables. La guía para compartir registros médicos detalla los pasos para hacerlo cumpliendo con las normativas de privacidad vigentes.