HIPAA en plataformas digitales: guía clara 2026
Descubre qué es HIPAA en plataformas digitales y cómo cumplir con sus requisitos. Protege la información médica y evita sanciones en 2026.
HIPAA en plataformas digitales: guía clara 2026
HIPAA es una ley federal de EE. UU. que establece los requisitos legales y técnicos para proteger la privacidad y seguridad de la información médica electrónica en plataformas digitales. Su nombre completo es Health Insurance Portability and Accountability Act, y entró en vigor en 1996, aunque sus normas técnicas se han actualizado con el tiempo. Si gestionas datos de salud en una aplicación, portal de pacientes o cualquier plataforma digital, entender qué es HIPAA en plataformas digitales no es opcional. El incumplimiento genera consecuencias legales y económicas directas: las sanciones civiles en 2023 superaron los 145 millones de dólares, con multas individuales de hasta 1,9 millones de dólares.
¿Cuáles son las reglas y requisitos clave que impone HIPAA a las plataformas digitales?
HIPAA organiza sus exigencias en tres tipos de salvaguardas: técnicas, administrativas y físicas. Cada una cubre un aspecto distinto de la protección de la información médica electrónica, conocida como ePHI (electronic Protected Health Information).
Salvaguardas técnicas
Las salvaguardas técnicas son las más visibles en el desarrollo de software. Las plataformas deben usar cifrado AES-128 o AES-256 en reposo y protocolos TLS 1.2 o superiores en tránsito. Esto significa que los datos deben estar cifrados tanto cuando viajan por la red como cuando están almacenados en servidores. Además, se exige control de acceso por roles, registros de auditoría y mecanismos de autenticación.
Salvaguardas administrativas
Las salvaguardas administrativas incluyen políticas internas, formación del personal y la designación de un responsable de privacidad. La plataforma debe documentar sus procedimientos de seguridad y actualizar esa documentación cuando cambian los sistemas o los procesos.
Salvaguardas físicas
Las salvaguardas físicas regulan el acceso a los servidores y dispositivos donde se almacena ePHI. Esto abarca desde el control de acceso a centros de datos hasta la gestión segura de equipos portátiles.
Acuerdos de socios comerciales (BAA)
Antes de que cualquier proveedor externo acceda a ePHI, la plataforma debe firmar un acuerdo de socio comercial, conocido como BAA. Según 45 CFR 164.502(e) y 164.504(e), este acuerdo es un requisito legal sin excepción. Sin un BAA firmado, cualquier integración con servicios de terceros, como almacenamiento en la nube o herramientas de análisis, expone a la organización a responsabilidad directa.
Consejo profesional: Antes de contratar cualquier servicio externo que toque datos de pacientes, verifica que el proveedor ofrezca un BAA. Si no lo ofrece, no es una opción válida bajo HIPAA.
¿Cómo afecta HIPAA a portales de pacientes, apps y sitios web?
No todas las plataformas digitales tienen las mismas obligaciones bajo HIPAA. El alcance depende de si la plataforma maneja ePHI y de qué tipo de entidad la opera.
-
Entidades cubiertas. Son los proveedores de atención médica, aseguradoras y cámaras de compensación que transmiten información de salud de forma electrónica. Sus portales de pacientes, sistemas de citas y plataformas de telemedicina están sujetos a HIPAA de forma directa. El impacto HIPAA en telemedicina es especialmente relevante porque estas plataformas transmiten datos clínicos en tiempo real.
-
Socios comerciales. Son empresas que prestan servicios a entidades cubiertas y acceden a ePHI en ese proceso. Incluyen proveedores de software clínico, servicios de facturación médica y plataformas de mensajería segura. Deben firmar un BAA y cumplir las mismas salvaguardas técnicas.
-
Portales de pacientes. Un portal que permite a los pacientes ver resultados de laboratorio, solicitar recetas o comunicarse con su médico maneja ePHI. Debe cumplir todas las normas técnicas y administrativas de HIPAA.
-
Formularios y apps de captación de datos. Un formulario web que recoge síntomas, historial médico o información de seguro activa los requisitos de HIPAA si está vinculado a una entidad cubierta. Lo mismo aplica a aplicaciones móviles que sincronizan datos con sistemas clínicos.
-
Sitios solo informativos. Los sitios puramente informativos sin recolección de PHI no requieren implementar todas las salvaguardas técnicas de HIPAA. Un blog médico sin formularios de datos personales tiene obligaciones mínimas.
La distinción práctica es clara: si tu plataforma recoge, almacena o transmite datos identificables de salud, HIPAA se aplica. Si solo publica contenido sin interacción de datos, las exigencias son menores.
¿Qué fallos comunes y mitos existen sobre el cumplimiento HIPAA digital?
El cumplimiento HIPAA genera más confusión que cualquier otra normativa de salud digital. Estos son los errores más frecuentes.
-
Mito: HTTPS es suficiente. HTTPS solo cifra los datos en tránsito. El cifrado en reposo es indispensable además del cifrado en tránsito. Una plataforma con HTTPS pero sin cifrado AES en sus bases de datos incumple HIPAA.
-
Mito: existe una certificación oficial de HIPAA. No existe certificación oficial de HIPAA. Cumplir es un proceso continuo de gestión de riesgos, no un estado que se alcanza una vez y se mantiene sin esfuerzo. Ningún sello ni auditoría externa garantiza cumplimiento permanente.
-
Error: subestimar a los subcontratistas. La Ley HITECH amplió las obligaciones de HIPAA a los subcontratistas de los socios comerciales, creando lo que se conoce como subBA. Esta expansión de responsabilidad significa que si tu proveedor de nube subcontrata el almacenamiento, ese subcontratista también debe cumplir HIPAA. Muchas plataformas ignoran este nivel de la cadena.
-
Error: no documentar la evaluación de riesgos. La Regla de Seguridad de HIPAA exige que las plataformas que procesan ePHI realicen evaluaciones de riesgos documentadas. No basta con tener medidas de seguridad: hay que demostrar que se identificaron los riesgos y se tomaron decisiones informadas.
-
Mito: todas las apps de salud deben cumplir HIPAA. No todas las aplicaciones de salud son entidades cubiertas. Las apps directas al consumidor sin intermediarios sanitarios suelen quedar fuera del alcance de HIPAA. Una app de seguimiento de pasos que no comparte datos con ningún proveedor médico generalmente no está sujeta a esta ley.
Consejo profesional: Documenta cada decisión de seguridad que tomes. Si el Departamento de Salud y Servicios Humanos de EE. UU. (HHS) investiga una brecha, la documentación es tu única defensa.
¿Qué pasos concretos garantizan el cumplimiento HIPAA efectivo?
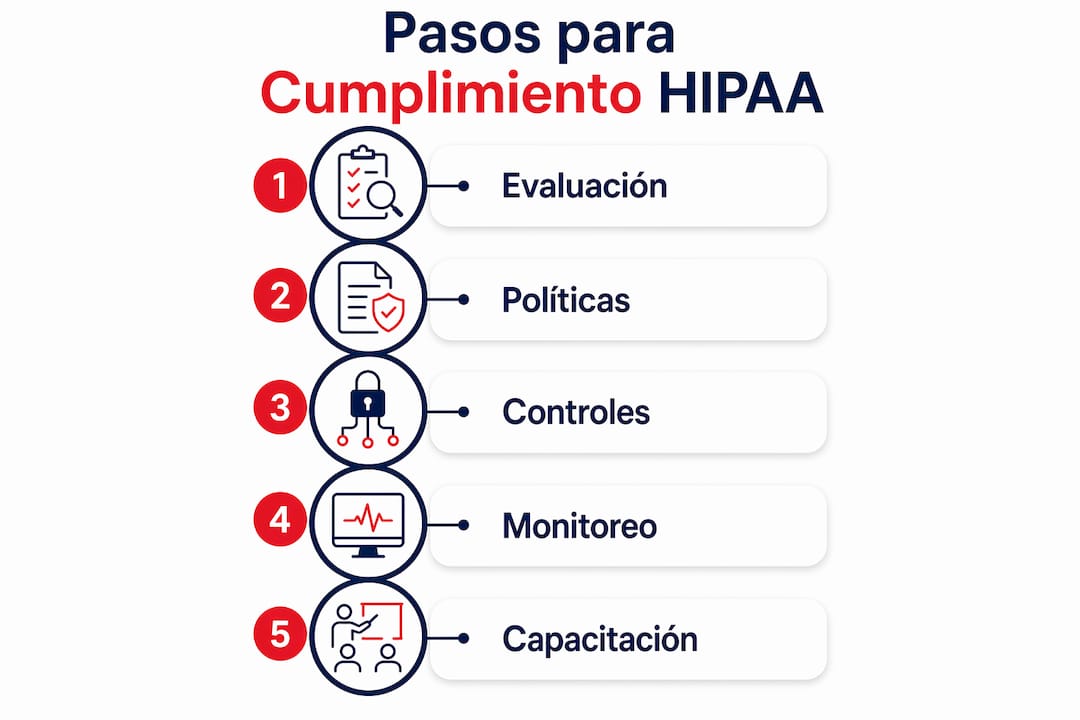
El cumplimiento HIPAA no se consigue instalando un plugin ni contratando un servicio. Requiere un proceso estructurado con controles verificables.
| Paso | Acción concreta | Resultado esperado |
|---|---|---|
| Evaluación de riesgos | Identificar todos los flujos de ePHI y documentar vulnerabilidades | Mapa de riesgos actualizado y documentado |
| Cifrado completo | Implementar AES-256 en reposo y TLS 1.2 en tránsito | Datos protegidos en todas las fases |
| Firma de BAA | Revisar y firmar acuerdos con cada proveedor externo que acceda a ePHI | Cobertura legal frente a terceros |
| Registros de auditoría | Activar logs de acceso y modificación de datos | Trazabilidad completa de quién accede y cuándo |
| Formación del personal | Capacitar a todos los empleados con acceso a ePHI al menos una vez al año | Reducción de errores humanos y brechas internas |
La evaluación de riesgos es el punto de partida. Sin ella, los demás pasos carecen de base. Una evaluación bien hecha identifica qué datos se manejan, dónde se almacenan, quién accede a ellos y qué ocurriría si se filtraran. A partir de ahí, las decisiones técnicas tienen sentido.
El control de acceso por roles limita quién puede ver qué datos dentro de la plataforma. Un recepcionista no necesita acceder a los resultados de laboratorio de un paciente. Aplicar el principio de mínimo privilegio reduce la superficie de riesgo de forma significativa.
Los registros de auditoría son la memoria de la plataforma. Registran cada acceso, modificación o descarga de ePHI. Si ocurre una brecha, estos registros permiten determinar qué datos se vieron comprometidos y cuándo. Para compartir registros médicos de forma segura, los registros de auditoría son parte del proceso, no un añadido opcional.
Puntos clave
El cumplimiento HIPAA en plataformas digitales exige cifrado completo, evaluación de riesgos documentada y acuerdos BAA firmados con cada proveedor externo que acceda a ePHI.
| Punto | Detalles |
|---|---|
| Cifrado en dos fases | AES-256 en reposo y TLS 1.2 en tránsito son los estándares mínimos exigidos. |
| BAA obligatorio | Cualquier proveedor externo con acceso a ePHI debe firmar un acuerdo de socio comercial. |
| Sin certificación oficial | HIPAA no tiene sello ni certificado; el cumplimiento es un proceso continuo de auditoría. |
| Evaluación de riesgos documentada | La Regla de Seguridad exige identificar y documentar vulnerabilidades antes de implementar controles. |
| Alcance variable por plataforma | Los sitios solo informativos tienen obligaciones mínimas; los portales con ePHI deben cumplir todas las normas. |
Lo que nadie te dice sobre HIPAA y las plataformas digitales
Llevo años observando cómo equipos técnicos muy capaces cometen el mismo error: tratan HIPAA como un proyecto con fecha de entrega. Implementan el cifrado, firman los BAA, hacen una auditoría y dan el tema por cerrado. Seis meses después, contratan un nuevo servicio de análisis de datos sin revisar si ofrece BAA. Ahí empieza el problema.
La mayor debilidad que veo en plataformas digitales de salud no es técnica. Es organizativa. Los equipos no tienen un proceso para evaluar nuevas integraciones bajo el prisma de HIPAA. Cada vez que se añade una herramienta de terceros, hay que preguntarse: ¿accede a ePHI? ¿Tiene BAA? ¿Sus subcontratistas también lo tienen? La Ley HITECH convirtió esta cadena en una responsabilidad legal real, no teórica.
Otro punto que se subestima: la formación del personal. Los ataques de ingeniería social y los errores humanos siguen siendo la causa más frecuente de brechas de datos en salud. Un empleado que reenvía un correo con datos de pacientes a una cuenta personal rompe el cumplimiento HIPAA aunque la plataforma tenga el mejor cifrado del mercado.
Mi consejo para cualquier equipo que gestione datos de salud: trata la evaluación de riesgos como un documento vivo. Actualízala cada vez que cambie algo en tu infraestructura. Y revisa los derechos sobre tus datos de salud desde la perspectiva del paciente. Entender qué espera el paciente te ayuda a diseñar sistemas que cumplan la ley y generen confianza real.
— Team
Medfiles y la gestión segura de tu historial médico
Gestionar registros médicos de forma segura requiere una infraestructura que cumpla los estándares de protección de datos desde el primer día.
Medfiles ofrece una plataforma con infraestructura preparada para HIPAA, cifrado de extremo a extremo y controles de acceso que protegen tu información médica en todo momento. Puedes almacenar resultados de análisis, recetas, informes y radiografías en un único lugar, y compartirlos de forma segura con tus médicos o familiares cuando lo necesites. Sin papeles perdidos. Sin búsquedas interminables. Tu historial médico, siempre disponible y protegido. Consulta los planes disponibles en Medfiles y elige el que se adapta a tus necesidades.
Preguntas frecuentes
¿Qué es HIPAA y a quién se aplica?
HIPAA es una ley federal de EE. UU. que protege la privacidad y seguridad de la información médica electrónica. Se aplica a proveedores de salud, aseguradoras y sus socios comerciales que manejan ePHI.
¿Todas las apps de salud deben cumplir HIPAA?
No. Las aplicaciones directas al consumidor sin intermediarios sanitarios generalmente quedan fuera del alcance de HIPAA. La obligación surge cuando la app maneja datos de pacientes en nombre de una entidad cubierta.
¿Qué es un BAA y por qué es obligatorio?
Un BAA es un acuerdo legal que debe firmarse con cualquier proveedor externo que acceda a ePHI. Sin este acuerdo, almacenar ePHI con terceros expone a la organización a responsabilidad legal directa.
¿HTTPS garantiza el cumplimiento técnico de HIPAA?
No. HTTPS solo cifra los datos en tránsito. HIPAA exige también cifrado en reposo con estándares AES-128 o AES-256, además de protocolos TLS 1.2 o superiores.
¿Existe una certificación oficial de HIPAA?
No existe ninguna certificación oficial de HIPAA. El cumplimiento es un proceso continuo de gestión y auditoría de riesgos que ningún sello externo puede garantizar de forma permanente.