Infraestructura HIPAA: guía para profesionales de salud
Descubre qué es infraestructura HIPAA y su importancia para proteger datos de salud. Conoce sus componentes y evita sanciones económicas.
Infraestructura HIPAA: guía para profesionales de salud
La infraestructura HIPAA es el conjunto de sistemas físicos, digitales y acuerdos legales diseñados para proteger la información de salud protegida (PHI, por sus siglas en inglés) según los requisitos de la ley estadounidense HIPAA. Esta normativa obliga a hospitales, clínicas, aseguradoras y sus proveedores tecnológicos a garantizar la confidencialidad, integridad y disponibilidad de los datos médicos. Ignorar estos requisitos tiene consecuencias directas: las sanciones civiles por violaciones de HIPAA pueden alcanzar 2,1 millones de dólares por categoría de infracción al año. Para cualquier profesional de salud o administrador de datos, entender qué es infraestructura HIPAA no es opcional. Es la base de toda operación segura y legal con datos clínicos.
¿Qué componentes técnicos conforman la infraestructura HIPAA?
La infraestructura HIPAA no es un producto que se compra. Es una arquitectura que se diseña y mantiene con capas de controles técnicos, físicos y administrativos.
Los componentes técnicos obligatorios incluyen:
- Cifrado de datos en reposo y en tránsito. El estándar exigido es AES-256 para datos almacenados y TLS 1.2 o superior para datos en tránsito. Sin cifrado, cualquier brecha expone PHI directamente.
- Control de acceso basado en roles (RBAC). Solo el personal autorizado accede a cada tipo de dato. Un médico de urgencias no necesita ver registros de facturación, y un administrativo no debe ver historiales clínicos completos.
- Registros de auditoría inmutables. Cada acceso, modificación o eliminación de PHI queda registrado en logs que no pueden alterarse. Estos registros son la primera línea de defensa ante una auditoría regulatoria.
- Respaldo cifrado automatizado. Los datos deben replicarse en ubicaciones seguras con frecuencia definida. Un fallo del servidor sin respaldo activo puede derivar en pérdida de PHI y en incumplimiento normativo simultáneo.
- Planes de contingencia documentados. HIPAA exige procedimientos escritos para restaurar el acceso a PHI ante desastres. No basta con tener copias de seguridad: hay que demostrar que funcionan.
- Seguridad física de los servidores. Los centros de datos que alojan PHI deben controlar el acceso físico mediante tarjetas, biometría o vigilancia. Un servidor accesible físicamente sin control es una vulnerabilidad legal.
Consejo profesional: Documenta cada control técnico con fecha de implementación y responsable asignado. Las auditorías HIPAA no solo verifican que los controles existen, sino que hay evidencia de su mantenimiento continuo.
La seguridad de datos médicos no termina en el cifrado. Requiere que todos estos componentes funcionen de forma coordinada y que exista documentación que lo demuestre.
¿Por qué el Acuerdo de Asociado Comercial (BAA) es obligatorio?
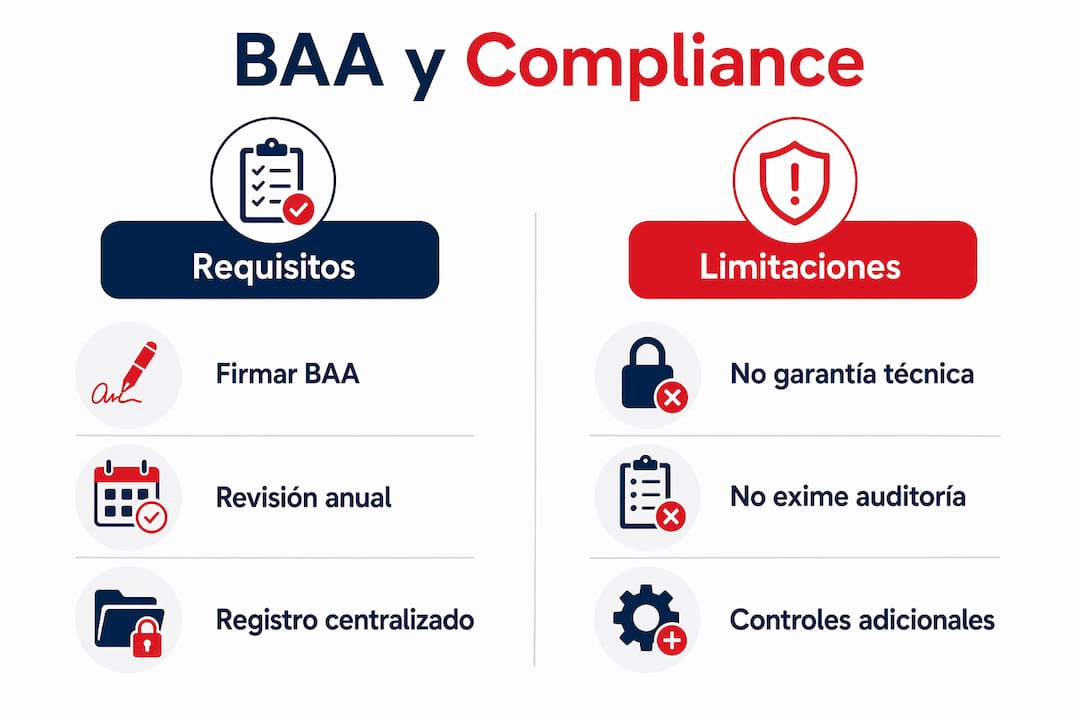
El BAA (Business Associate Agreement) es el contrato legal que todo proveedor de servicios cloud o tecnológico debe firmar antes de gestionar PHI. Sin este acuerdo, el proveedor no tiene obligación legal de proteger los datos según HIPAA.
El proceso para gestionar correctamente un BAA sigue esta secuencia:
- Identificar todos los proveedores con acceso a PHI. Incluye plataformas de almacenamiento, servicios de correo electrónico clínico, herramientas de telemedicina y cualquier aplicación que procese datos de pacientes.
- Verificar que el proveedor firma el BAA antes de compartir datos. El BAA obliga al proveedor a no usar PHI para otros fines y a notificar brechas de seguridad de forma inmediata.
- Revisar el alcance del BAA. Un BAA cubre la infraestructura del proveedor, pero la seguridad a nivel de aplicación sigue siendo responsabilidad del profesional de salud o administrador. Cifrado, control de accesos y auditoría dentro de la aplicación son tareas del cliente, no del proveedor.
- Evaluar el riesgo según volumen y duración del acceso. Un proveedor que accede a millones de registros durante años requiere una evaluación de riesgo más exhaustiva que uno con acceso puntual a datos anonimizados.
- Tratar el BAA como herramienta operativa, no como trámite. Gestionar el BAA activamente dentro de los procesos diarios mejora el cumplimiento real frente a quienes lo archivan y olvidan.
Consejo profesional: Crea un registro centralizado de todos los BAA firmados, con fechas de revisión periódica. Los contratos desactualizados con proveedores que han cambiado sus servicios son una fuente frecuente de incumplimiento.
Firmar un BAA es el punto de partida legal. No es garantía automática de cumplimiento técnico.
Arquitecturas multi-inquilino frente a tenencia única: ¿cuál cumple mejor con HIPAA?
La elección del modelo de arquitectura afecta directamente la seguridad de PHI, la facilidad de auditoría y el nivel de riesgo asumido.
| Criterio | Arquitectura multi-inquilino | Arquitectura de tenencia única |
|---|---|---|
| Aislamiento de datos | Compartido entre clientes | Dedicado por organización |
| Riesgo de filtración lateral | Presente si hay fallos de segmentación | Eliminado por diseño |
| Complejidad de auditoría | Alta: logs mezclan datos de varios clientes | Baja: logs exclusivos de la organización |
| Coste de implementación | Menor | Mayor |
| Cumplimiento HIPAA | Posible con controles adicionales | Más directo y demostrable |
La arquitectura de tenencia única asigna recursos informáticos dedicados a una sola organización. Esto elimina el riesgo de que un fallo en la segmentación exponga datos de un cliente a otro. Para entornos con grandes volúmenes de PHI, este modelo simplifica las auditorías porque los registros no contienen actividad de terceros.
La arquitectura multi-inquilino no es incompatible con HIPAA, pero exige controles adicionales de segmentación, cifrado por cliente y auditorías más complejas. Muchas organizaciones pequeñas la usan por su menor coste, asumiendo que el proveedor mantiene la segmentación correctamente. Esa suposición debe verificarse, no darse por hecha.
Para administradores de datos en hospitales o redes de clínicas, la tenencia única mejora la seguridad total y produce auditorías más limpias. La decisión final depende del volumen de PHI gestionado y del nivel de riesgo que la organización puede asumir.
¿Cómo facilita el DCIM el cumplimiento de HIPAA en centros de datos?
La gestión de infraestructura de centros de datos (DCIM, por sus siglas en inglés) es el sistema que centraliza el control físico y lógico de los servidores donde reside PHI. Su papel en el cumplimiento HIPAA es concreto y medible.
Las funciones clave del DCIM en entornos sanitarios incluyen:
- Inventario detallado de activos físicos. DCIM permite identificar con precisión qué servidores contienen datos de pacientes. Sin este mapa, una evaluación de riesgos HIPAA es incompleta por definición.
- Registro automatizado de accesos físicos. Cada entrada al centro de datos queda documentada con hora, identidad y motivo. Estos registros automatizados son evidencia directa para auditorías de seguridad física exigidas por HIPAA.
- Monitoreo continuo de disponibilidad. DCIM detecta fallos de temperatura, energía o conectividad antes de que afecten la disponibilidad de PHI. La interrupción no planificada de acceso a datos clínicos puede constituir una violación de HIPAA si supera los umbrales definidos en el plan de contingencia.
- Trazabilidad de cambios en infraestructura. Cualquier modificación en hardware o configuración queda registrada. Esto permite demostrar que los controles no han sido alterados entre auditorías.
Consejo profesional: Integra el DCIM con tu sistema de gestión de incidentes. Cuando un servidor con PHI experimenta un fallo, el flujo de notificación debe activarse automáticamente para cumplir con los plazos de reporte que exige HIPAA.
La gestión proactiva mediante DCIM convierte el cumplimiento físico de HIPAA en un proceso continuo y auditable, no en una revisión anual reactiva. Para los administradores de datos, esto reduce el tiempo dedicado a preparar auditorías y aumenta la confianza en la integridad del entorno.
Puntos clave
La infraestructura HIPAA requiere cifrado AES-256, controles RBAC, BAA firmados con todos los proveedores y registros de auditoría inmutables para garantizar la protección legal y técnica de PHI.
| Punto | Detalles |
|---|---|
| Cifrado obligatorio | Implementa AES-256 en reposo y TLS 1.2+ en tránsito para toda PHI almacenada o transmitida. |
| BAA como requisito legal | Firma un BAA con cada proveedor antes de compartir datos; revísalo periódicamente para mantener su vigencia. |
| Arquitectura de tenencia única | Opta por entornos dedicados cuando el volumen de PHI o las exigencias de auditoría lo justifiquen. |
| DCIM para trazabilidad física | Usa DCIM para registrar accesos físicos y cambios en infraestructura, respaldando auditorías HIPAA. |
| Seguridad desde el diseño | Integra los controles técnicos desde el inicio; adaptarlos a sistemas existentes es más costoso y arriesgado. |
Lo que quince años trabajando con datos médicos me han enseñado sobre infraestructura HIPAA
El error más frecuente que veo en organizaciones sanitarias no es técnico. Es conceptual. Tratan la infraestructura HIPAA como una lista de verificación que se completa una vez al año antes de una auditoría. Eso no es cumplimiento. Es teatro de cumplimiento.
La realidad es que integrar controles desde el diseño inicial cuesta menos y falla menos que intentar añadirlos a sistemas ya en producción. He visto hospitales gastar el triple en adaptaciones tardías de lo que habrían invertido construyendo bien desde el principio. El coste no es solo económico: cada adaptación urgente introduce nuevas superficies de riesgo.
El BAA merece una mención especial. La mayoría de los administradores lo firma y lo archiva. Los que realmente cumplen con HIPAA lo revisan cada vez que un proveedor actualiza sus servicios o cambia su arquitectura. Un BAA firmado con una plataforma cloud que luego migra a una infraestructura compartida sin notificarte es papel mojado.
Mi recomendación práctica: construye un mapa de flujo de PHI antes de elegir ninguna tecnología. Saber exactamente dónde entra, dónde se almacena, quién accede y cómo sale cada dato clínico es el punto de partida real. Todo lo demás, cifrado, RBAC, DCIM, BAA, son respuestas a ese mapa. Sin el mapa, son controles aplicados a ciegas.
— Team
Medfiles: gestión de PHI con infraestructura preparada para HIPAA
Medfiles ofrece a profesionales de salud una plataforma diseñada para almacenar, organizar y compartir registros médicos con cifrado de extremo a extremo y controles de acceso que respetan los requisitos de HIPAA.
Cada documento clínico que subes a Medfiles queda protegido con cifrado y organizado automáticamente. Puedes compartir registros de forma segura con otros profesionales o con los propios pacientes, decidiendo en todo momento quién accede y durante cuánto tiempo. La plataforma está pensada para que la gestión de PHI no sea una carga administrativa. Los planes para médicos y clínicas incluyen funciones de gestión multiusuario, análisis con inteligencia artificial y almacenamiento seguro adaptado al volumen de cada práctica. Sin papeles perdidos. Sin búsquedas interminables. Con el control donde debe estar: en tus manos.
Preguntas frecuentes
¿Qué es exactamente la infraestructura HIPAA?
La infraestructura HIPAA es el conjunto de sistemas físicos, digitales y acuerdos legales que protegen la información de salud protegida (PHI) según los requisitos de la ley HIPAA. Incluye cifrado, control de accesos, registros de auditoría y contratos con proveedores tecnológicos.
¿Qué cifrado exige la infraestructura HIPAA?
El estándar técnico exigido es AES-256 para datos en reposo y TLS 1.2 o superior para datos en tránsito. Ambos controles son obligatorios para cualquier sistema que almacene o transmita PHI.
¿Es obligatorio firmar un BAA con todos los proveedores cloud?
Sí. Todo proveedor que acceda o gestione PHI debe firmar un BAA antes de recibir esos datos. Sin este contrato, el proveedor no tiene obligación legal de proteger la información según HIPAA.
¿Qué diferencia hay entre arquitectura multi-inquilino y tenencia única en HIPAA?
La arquitectura de tenencia única asigna recursos dedicados a una sola organización, eliminando el riesgo de exposición entre clientes y simplificando las auditorías. La arquitectura multi-inquilino es posible bajo HIPAA, pero requiere controles adicionales de segmentación y cifrado por cliente.
¿Qué papel cumple el DCIM en el cumplimiento de HIPAA?
El DCIM centraliza el inventario físico, registra accesos a servidores con PHI y automatiza la trazabilidad de cambios en infraestructura. Estos registros son evidencia directa para auditorías de seguridad física exigidas por HIPAA.