Privacidad en registros médicos digitales: claves para pacientes
Aprende qué datos contiene tu registro médico digital, quién puede acceder, qué leyes te protegen y cómo ejercer tus derechos ARCO para proteger tu privacidad.
Privacidad en registros médicos digitales: claves para pacientes
Imagina que descubres que alguien revisó tu historial médico sin tu permiso. No un médico tuyo. No una emergencia. Solo un acceso no autorizado que quedó registrado en algún log que nunca pediste ver. Esto ocurre más de lo que pensamos, y las consecuencias van desde la exposición de diagnósticos sensibles hasta discriminación laboral o de seguros. En este artículo aprenderás qué datos contiene tu registro médico digital, quién puede acceder legalmente, qué leyes te protegen, cómo funciona la tecnología de seguridad y, sobre todo, qué puedes hacer tú hoy para proteger tu información y la de tu familia.
Tabla de contenidos
- ¿Qué información se guarda en los registros médicos digitales y quién controla el acceso?
- Regulaciones clave: RGPD, LOPDGDD y HIPAA en el manejo del historial médico
- Tecnologías y medidas de seguridad: cómo se protegen tus datos médicos digitales
- Tus derechos y mejores prácticas para proteger la privacidad en registros médicos digitales
- Lo que la mayoría ignora sobre la privacidad en registros digitales de salud
- Gestiona tus registros médicos digitales con seguridad avanzada
- Preguntas frecuentes
Puntos Clave
| Punto | Detalles |
|---|---|
| Control de acceso personal | Sólo tú o quien consientas explícitamente puede consultar tu historial médico digital. |
| Protección bajo ley | Tus datos están protegidos por normativas (RGPD, LOPDGDD, HIPAA) con derechos auditables y sanciones claras. |
| Tecnología y gestión activa | Cifrado, autenticación y auditoría te resguardan, pero es clave ejercer derechos y revisar consentimientos periódicamente. |
| Buenas prácticas recomendadas | No compartas accesos, revisa los logs y exige claridad sobre el uso de tus datos siempre. |
¿Qué información se guarda en los registros médicos digitales y quién controla el acceso?
Un registro médico digital no es solo una lista de visitas al médico. Contiene diagnósticos actuales y pasados, tratamientos y medicamentos recetados, resultados de análisis y pruebas de imagen, notas clínicas del profesional sanitario, antecedentes familiares y alergias. También puede incluir información sobre salud mental, enfermedades de transmisión sexual o condiciones crónicas. Datos muy sensibles que, en manos equivocadas, pueden afectar tu vida de formas que van mucho más allá de la salud.
Esta información tiene derechos sobre datos de salud claramente definidos en la ley. Pero la realidad es que muchos pacientes no saben exactamente quién puede consultar su expediente ni bajo qué condiciones.
¿Quién puede acceder y cuándo?
| Persona | ¿Puede acceder? | Condición |
|---|---|---|
| El propio paciente | Sí, siempre | Sin restricciones |
| Médico tratante | Sí | Relación clínica activa |
| Familiar adulto | Solo con consentimiento | O en emergencia/incapacidad |
| Tutor legal de menor | Sí | Representación legal vigente |
| Familiar tras fallecimiento | Limitado | Vínculo demostrable y causa justificada |
| Gestor legal o abogado | Con autorización expresa | Poder notarial o mandato judicial |
La regla general es clara: los pacientes controlan el acceso; los familiares solo pueden acceder con consentimiento explícito o en situaciones de emergencia o incapacidad, y tras el fallecimiento, los familiares vinculados tienen derechos limitados y condicionados.
Existen casos especiales que conviene conocer bien:
- Menores de edad: los padres o tutores legales gestionan el acceso, pero a partir de cierta edad el menor puede tener derechos propios según la legislación autonómica.
- Incapacidad sobrevenida: si una persona pierde la capacidad de decidir, el tutor legal asume el control del acceso, no cualquier familiar cercano.
- Post-mortem: los herederos o familiares directos pueden solicitar información con causa justificada, pero no tienen acceso libre ni automático.
Recuerda: el consentimiento informado no es un trámite burocrático. Es tu herramienta legal más poderosa para controlar quién ve qué sobre tu salud.
Si gestionas los registros médicos digitales familiares, es fundamental que cada miembro adulto de tu familia tenga claro qué permisos ha otorgado y a quién. No asumas que el sistema lo gestiona solo.
Regulaciones clave: RGPD, LOPDGDD y HIPAA en el manejo del historial médico
Conocer quién accede es importante. Pero saber qué leyes te respaldan es lo que te da poder real para actuar. Tres marcos normativos dominan la protección de datos médicos en el mundo occidental.
Los tres marcos legales que debes conocer
| Marco legal | Ámbito | Enfoque principal | Sanciones máximas |
|---|---|---|---|
| RGPD | Unión Europea | Consentimiento, portabilidad, derechos ARCO | 20 millones € o 4% facturación global |
| LOPDGDD | España | Adapta el RGPD al contexto español | Equivalentes al RGPD |
| HIPAA | Estados Unidos | PHI, notificación de brechas, uso autorizado | Hasta 1,9 millones USD por categoría |
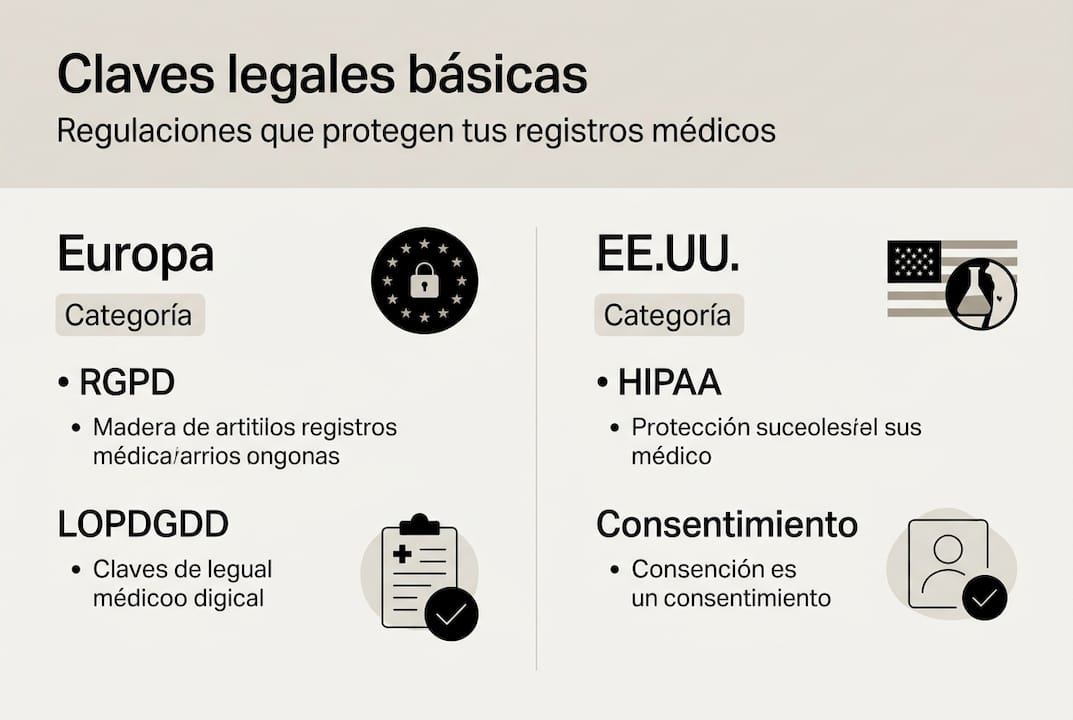
El concepto clave en el contexto americano es el de PHI (Protected Health Information) o ePHI en formato electrónico. Son datos que identifican a una persona y están relacionados con su salud, tratamiento o pago de servicios médicos. La confidencialidad bajo HIPAA se centra en reglas de privacidad, seguridad y notificación de brechas, mientras que el RGPD europeo va más lejos en exigencias de consentimiento, portabilidad y sanciones.
Si eres paciente en España, te aplica tanto el RGPD como la LOPDGDD y RGPD en salud. Juntos te garantizan los siguientes derechos, conocidos como derechos ARCO ampliados:
- Acceso: puedes solicitar una copia completa de tus datos en cualquier momento.
- Rectificación: puedes corregir datos incorrectos o desactualizados.
- Supresión: puedes pedir que borren datos cuando no haya obligación legal de conservarlos.
- Portabilidad: puedes recibir tus datos en formato digital para llevarlos a otro proveedor.
- Oposición: puedes oponerte a ciertos usos de tus datos, como estudios o marketing.
- Limitación: puedes pedir que se restrinja el tratamiento mientras resuelves una disputa.
Una plataforma de almacenamiento seguro de registros médicos debe cumplir con estos marcos legales. Si tu proveedor no puede demostrarte que cumple con el RGPD o HIPAA según tu ubicación, es una señal de alerta seria.
Dato importante: el incumplimiento del RGPD en datos de salud puede acarrear multas de hasta 20 millones de euros. Esto aplica tanto a hospitales como a aplicaciones móviles de salud.
Tecnologías y medidas de seguridad: cómo se protegen tus datos médicos digitales
Las leyes establecen qué debe protegerse. La tecnología define cómo. Y entender al menos los conceptos básicos te ayuda a evaluar si tu proveedor realmente cumple o solo lo promete.
Tecnologías de protección más usadas
| Tecnología | Qué hace | Por qué importa |
|---|---|---|
| Cifrado extremo a extremo | Convierte datos en código ilegible sin clave | Nadie puede leer tus datos en tránsito ni en reposo |
| Autenticación multifactor (MFA) | Requiere dos o más verificaciones para entrar | Bloquea accesos con solo contraseña robada |
| Logs de auditoría | Registra cada acceso con fecha, hora y usuario | Permite detectar y demostrar accesos no autorizados |
| Backups cifrados | Copias de seguridad protegidas | Evita pérdida de datos por fallos o ataques |
| Control de acceso por roles | Limita qué puede ver cada tipo de usuario | Un administrativo no ve lo mismo que un médico |
En los sistemas EHR/EMR modernos, la seguridad en datos médicos exige cifrado extremo a extremo, autenticación multifactor, auditorías de accesos, backups y cumplimiento con HIPAA o RGPD según el territorio.
Pero hay un punto que muchos pacientes pasan por alto: los riesgos actuales en salud digital no vienen solo de hackers externos. Una gran parte de los incidentes ocurre por errores internos: un empleado que accede a datos de un familiar, un médico que consulta historiales sin relación clínica, o un sistema sin configuración adecuada de roles.
Consejo profesional: antes de usar cualquier plataforma de salud digital, pregunta explícitamente si ofrece logs de acceso visibles para el usuario, backups automáticos y un proceso documentado de respuesta ante incidentes. Si no pueden responderte con claridad, busca otra opción.
La seguridad en almacenamiento digital no es solo una característica técnica. Es una promesa que el proveedor debe poder demostrar, no solo declarar. Revisa también si la plataforma que usas tiene certificaciones de seguridad verificables, como ISO 27001 o SOC 2.
Puedes leer más sobre gestión digital para entender qué estándares exigir y cómo comparar plataformas antes de confiarles tu información más sensible.
Tus derechos y mejores prácticas para proteger la privacidad en registros médicos digitales
Conocer tus derechos es el primer paso. Ejercerlos activamente es lo que marca la diferencia real. Muchos pacientes asumen que el sistema los protege automáticamente. No es así.
Cómo ejercer tus derechos ARCO paso a paso
- Solicita acceso a tus datos directamente al centro médico o plataforma digital. Tienen un plazo legal de respuesta de un mes.
- Pide rectificación si encuentras errores en diagnósticos, fechas o tratamientos registrados.
- Ejerce la supresión cuando datos ya no sean necesarios o hayan sido recogidos sin base legal válida.
- Exige portabilidad si cambias de médico o de plataforma. Tus datos deben poder seguirte.
- Solicita los logs de acceso para saber quién ha consultado tu expediente y cuándo.
- Presenta una reclamación ante la Agencia Española de Protección de Datos (AEPD) si el proveedor no responde o incumple.
Los pacientes deben exigir avisos de privacidad claros, consentir explícitamente los accesos, verificar los logs periódicamente y usar sus derechos ARCO para mantener el control real de su información.
Consejo profesional: revisa el historial de accesos a tu expediente al menos una vez al año. Si tu plataforma no te permite hacerlo directamente, solicítalo por escrito al responsable del tratamiento de datos.
Atención: si detectas un acceso no autorizado, actúa rápido. Solicita la restricción inmediata del tratamiento, documenta todo y presenta una reclamación formal. El derecho de familiares a acceder a datos también tiene límites claros que puedes hacer valer.
Algunas buenas prácticas adicionales que marcan la diferencia:
- Nunca compartas tus credenciales de acceso, ni con familiares de confianza.
- Verifica que los profesionales con quienes compartes datos tienen relación clínica activa contigo.
- Usa plataformas con control de acceso granular, donde tú decides qué documento ve cada persona.
- Activa siempre la autenticación multifactor si la plataforma lo permite.
Si gestionas la salud de toda tu familia, la gestión digital para pacientes y el flujo de trabajo familiar te ayudan a organizar permisos por perfil sin mezclar información ni perder el control. Los planes MedFiles.ai incluyen opciones específicas para familias con múltiples perfiles.
Lo que la mayoría ignora sobre la privacidad en registros digitales de salud
Hay una verdad incómoda que pocas guías mencionan: la historia clínica electrónica (EHR) no te pertenece legalmente. Pertenece al proveedor o institución que la gestiona. Según el AMA Journal of Ethics, la propiedad de la EHR es del proveedor, no del paciente, aunque iniciativas como las “notas abiertas” mejoran la transparencia y plantean dilemas éticos reales sobre quién controla la narrativa de tu salud.
Esto no significa que estés indefenso. Significa que debes actuar como dueño moral de tu información aunque no seas el propietario legal del sistema. Pide los logs. Reclama acceso. Corrige errores. No esperes a que algo salga mal.
Otro punto ciego frecuente: la mayoría de los fallos de privacidad no ocurren por ataques técnicos sofisticados. Ocurren por errores humanos, configuraciones incorrectas o accesos internos indebidos. La tecnología ayuda, pero la vigilancia activa del paciente es insustituible.
Puedes preservar tu historial médico de forma proactiva, controlando quién accede y cuándo, sin depender solo de que el sistema funcione bien.
Gestiona tus registros médicos digitales con seguridad avanzada
Todo lo que has aprendido en este artículo, desde tus derechos ARCO hasta cómo verificar logs y controlar accesos, puedes ponerlo en práctica hoy mismo con las herramientas adecuadas.
MedFiles.ai es una plataforma diseñada para que tú, como paciente o familia, tengas control real sobre tu información médica. Cifrado extremo a extremo, gestión de perfiles múltiples, control de accesos granular y compartición segura con profesionales sanitarios. Sin papeles perdidos. Sin búsquedas interminables. Tu historial médico, siempre contigo y siempre protegido.
Explora la MedFiles.ai para pacientes y elige el plan que mejor se adapta a tu situación en los planes de MedFiles.ai. Empieza gratis hoy.
Preguntas frecuentes
¿Quiénes pueden acceder a mi registro médico digital en caso de emergencia?
Solo el personal sanitario autorizado y los familiares en casos de incapacidad demostrada pueden acceder en emergencias, y el acceso siempre queda registrado legalmente. Ningún familiar puede acceder libremente sin consentimiento previo del paciente.
¿Qué pasa si descubro un acceso no autorizado a mi historial médico?
Puedes exigir los logs completos, solicitar la restricción inmediata del tratamiento de datos y presentar una reclamación ante la AEPD. También tienes derecho a reclamar daños por acceso indebido ante los tribunales.
¿Puedo solicitar la eliminación de parte de mi registro médico digital?
Sí, ejerciendo tu derecho de supresión bajo el RGPD y la LOPDGDD, siempre que no exista una obligación legal o médica que justifique conservar esos datos de salud. El centro tiene un mes para responder a tu solicitud.
¿Qué diferencias hay entre la protección de datos en Europa (RGPD) y EE.UU. (HIPAA)?
El RGPD es más estricto en consentimiento, portabilidad y sanciones económicas, mientras que HIPAA prioriza la notificación de brechas y el uso autorizado de información sanitaria. Para pacientes en España, el RGPD ofrece mayor nivel de protección activa.
¿Cómo obtengo un registro de quién ha accedido a mis datos médicos?
Solicita un informe de logs de accesos directamente al centro médico o al proveedor de la plataforma digital. Tienes derecho legal a esta información sin límite temporal y sin necesidad de justificar la solicitud.