Protege tus datos de salud: derechos, riesgos y control
Descubre el rol de la privacidad en datos de salud. Aprende a proteger tu información médica y conoce tus derechos y riesgos.
Protege tus datos de salud: derechos, riesgos y control
Tus datos de salud son, probablemente, los más sensibles que existen. Revelan enfermedades, hábitos, medicamentos y situaciones que prefieres compartir solo con quienes tú eliges. Pero la realidad es que la privacidad de esa información no es automática: depende de normas que la mayoría desconoce, de decisiones que toman los centros sanitarios y, sobre todo, de lo informado que estés tú. En este artículo encontrarás lo que necesitas saber para entender tus derechos, identificar riesgos reales y tomar decisiones concretas para proteger tu historia clínica y la de tu familia.
Tabla de contenidos
- Por qué la privacidad es crucial para tus datos de salud
- Tus derechos sobre los datos médicos: acceso, control y conservación
- El marco legal: RGPD, Ley 41/2002 y acceso seguro
- Desafíos actuales: brechas, sanciones y nuevas amenazas
- Desidentificación y límites: ¿se puede anonimizar completamente?
- Lo que nadie te cuenta sobre la privacidad sanitaria: más allá del marco legal
- Actúa hoy: gestiona tu privacidad y tu historia clínica con seguridad
- Preguntas frecuentes sobre privacidad en datos de salud
Puntos Clave
| Punto | Detalles |
|---|---|
| La confianza depende de la privacidad | Proteger tus datos de salud sustenta la relación médico-paciente y evita usos indebidos. |
| Tienes derechos claros | Puedes acceder, controlar y pedir modificaciones de tu historial médico con respaldo legal. |
| Las brechas son reales | Miles de incidentes y sanciones demuestran la necesidad de estar alerta y activo. |
| Desidentificación tiene límites | Ningún método garantiza anonimato absoluto; revisa riesgos constantemente. |
| Toma el control hoy | Herramientas y buenas prácticas pueden ayudarte a proteger tu información médica ya. |
Por qué la privacidad es crucial para tus datos de salud
La información de salud no es como tu correo electrónico o tu historial de compras. Tiene una dimensión distinta. Si alguien accede sin permiso a tu historial médico, las consecuencias pueden ser graves: desde discriminación laboral hasta decisiones de seguros basadas en diagnósticos que nunca debieron salir de la consulta.
Los riesgos más comunes que enfrentan los pacientes son:
- Discriminación en el trabajo o en la contratación de seguros si se filtran diagnósticos.
- Uso comercial no autorizado, por ejemplo, cuando datos se comparten con terceros como farmacias o empresas farmacéuticas sin tu conocimiento.
- Acceso indebido por parte de personal sanitario no relacionado con tu atención.
- Robo de identidad usando información clínica para fraudes médicos o administrativos.
La confianza paciente-médico es la base de cualquier atención sanitaria de calidad. Si no confías en que tu información va a estar protegida, es probable que omitas datos, evites consultar ciertos problemas o rechaces tratamientos. Eso pone en riesgo tu salud, no solo tu privacidad.
La privacidad asegura esa confianza: equilibra el acceso a los datos necesarios para tu cuidado con la protección frente a usos como la discriminación o la comercialización sin consentimiento. No son objetivos opuestos, son dos caras del mismo principio.
“La privacidad en salud no es un lujo legal. Es la condición que hace posible una relación asistencial honesta y segura.”
Consejo profesional: Antes de firmar cualquier consentimiento en una consulta o clínica, pregunta explícitamente para qué se usarán tus datos, quién tendrá acceso y si se compartirán con terceros. Tienes todo el derecho de saberlo. Conocer las claves para proteger datos desde el principio te ahorra problemas futuros.
Tus derechos sobre los datos médicos: acceso, control y conservación
Saber que tienes derechos es el primer paso. Conocerlos en detalle es lo que te permite ejercerlos de verdad.
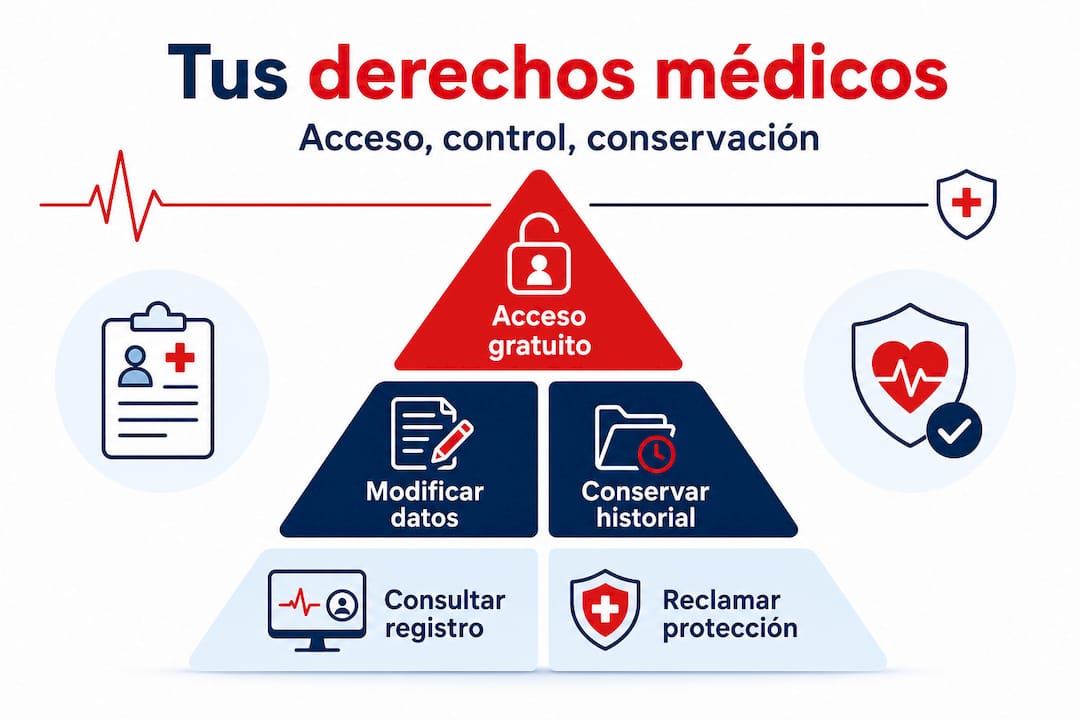
El derecho más básico es el acceso gratuito a tu historia clínica. Según la Ley 41/2002, artículo 17, tienes derecho a acceder a tu historial, tanto en formato electrónico como en papel, sin coste alguno. Además, esa historia debe conservarse durante al menos 5 años después del alta. Algunos centros aplican plazos más largos por motivos legales o sanitarios específicos.
Pero el acceso no es el único derecho. Aquí tienes un resumen de tus derechos fundamentales:
| Derecho | Descripción | Base legal |
|---|---|---|
| Acceso | Ver tu historia clínica completa, gratis | Ley 41/2002, art. 17 |
| Rectificación | Corregir datos inexactos o incompletos | RGPD, art. 16 |
| Supresión | Solicitar la eliminación de datos en ciertos casos | RGPD, art. 17 |
| Limitación | Restringir el tratamiento en situaciones concretas | RGPD, art. 18 |
| Portabilidad | Recibir tus datos en formato reutilizable | RGPD, art. 20 |
| Oposición | Oponerte a ciertos usos de tus datos | RGPD, art. 21 |
Existen límites. Por ejemplo, no puedes cancelar datos cuando existe una obligación legal de conservarlos o cuando el tratamiento responde al interés público, como en investigación epidemiológica. Estos límites están ahí para proteger el sistema sanitario en su conjunto, pero no pueden usarse para negarte información que te corresponde.
Para saber exactamente cómo gestionar historiales médicos de manera eficaz, conviene entender también qué documentos forman parte de tu historia y cómo están organizados en los sistemas digitales actuales.
Consejo profesional: Si tienes dudas sobre quién ha accedido a tu historia clínica, puedes solicitar al centro un registro de accesos. Es un documento que recoge qué personas consultaron tu información y cuándo. No todos los centros lo ofrecen de forma proactiva, pero tienes derecho a pedirlo. También puedes ver artículos relacionados para profundizar en cada uno de estos derechos.
El marco legal: RGPD, Ley 41/2002 y acceso seguro
Dos normas son la columna vertebral de la protección de datos de salud en España: el Reglamento General de Protección de Datos (RGPD) europeo y la Ley 41/2002 de autonomía del paciente.
El RGPD clasifica los datos de salud como categorías especiales bajo su artículo 9, lo que significa que están prohibidos salvo que exista una legitimación estricta. Solo se pueden tratar si se cumple alguna de estas condiciones:
- Consentimiento explícito del paciente.
- Obligación legal (por ejemplo, notificación de enfermedades de declaración obligatoria).
- Interés público en salud, como la gestión de epidemias.
- Interés vital cuando el paciente no puede dar consentimiento.
- Tratamiento por profesional sanitario bajo secreto profesional.
Esto implica que no cualquier persona dentro de un hospital puede acceder a tu historia. El acceso está limitado por ley al personal asistencial directamente implicado en tu atención. La Agencia Española de Protección de Datos (AEPD) ha publicado guías específicas para el sector sanitario sobre cómo identificar pacientes en llamadas telefónicas minimizando fugas de información, y sobre quién puede acceder al historial dentro de una institución.
| Situación | Base legal válida | Requiere consentimiento |
|---|---|---|
| Atención médica directa | Interés vital / contrato | No siempre |
| Investigación epidemiológica | Interés público | No (con salvaguardas) |
| Uso comercial (publicidad, farmacias) | No aplica sin permiso | Sí, explícito |
| Compartir con familiares | Consentimiento del paciente | Sí |
El principio del mínimo necesario es clave: solo deben tratarse los datos imprescindibles para el fin concreto. Un fisioterapeuta no necesita acceder a tu historial psiquiátrico. Un administrativo no debe ver tus diagnósticos. Puedes encontrar ejemplos prácticos de protección que ilustran cómo se aplica este principio en situaciones reales.
La intersección entre IA y privacidad sanitaria es otro frente en evolución. Los sistemas de inteligencia artificial usados en diagnóstico o triaje deben cumplir los mismos requisitos que cualquier tratamiento de datos, con transparencia y garantías adicionales. También conviene explorar cómo proteger datos médicos en línea cuando se usan plataformas digitales.
Desafíos actuales: brechas, sanciones y nuevas amenazas
Conocer el marco legal está bien. Pero la realidad muestra que las normas solas no son suficientes.
En España, 2.765 brechas notificadas en 2025 (80% en el sector privado) evidencian que los incidentes son frecuentes y van en aumento. Las multas asociadas a brechas de seguridad superaron los 20 millones de euros solo en ese año. Y aunque parte del aumento en notificaciones refleja una mayor maduración del cumplimiento normativo, la tendencia sancionadora también recoge fallos básicos, como contraseñas débiles o credenciales compartidas.
Las causas más frecuentes de brechas en salud incluyen:
“Los fallos humanos siguen siendo el vector principal: credenciales robadas, accesos indebidos y errores en el envío de información representan la mayoría de los incidentes.”
Si sospechas que has sido afectado por una brecha, sigue estos pasos:
- Contacta con el Delegado de Protección de Datos (DPD) del centro sanitario.
- Solicita información escrita sobre qué datos se han visto comprometidos.
- Revisa tus cuentas bancarias y seguros por si hay actividad sospechosa.
- Presenta una reclamación ante la AEPD si el centro no responde en plazo.
- Considera cambiar contraseñas de portales de salud o aplicaciones relacionadas.
Consejo profesional: Usa contraseñas únicas y robustas para cada portal de salud que utilices, y activa siempre la autenticación de doble factor cuando esté disponible. Es el paso más sencillo y uno de los más efectivos para proteger el acceso a tus registros digitales.
Desidentificación y límites: ¿se puede anonimizar completamente?
Muchas instituciones y empresas trabajan con datos “anonimizados” de pacientes para investigación o desarrollo de productos. La idea es simple: si eliminas los datos que identifican a una persona, el resto puede usarse libremente. La realidad es bastante más matizada.
Existen dos métodos reconocidos bajo normativas como la HIPAA estadounidense:
- Safe Harbor: consiste en eliminar 18 identificadores concretos, como nombre, fecha de nacimiento, número de seguridad social, dirección, número de teléfono y datos biométricos, entre otros.
- Expert Determination: un experto estadístico evalúa la probabilidad de reidentificación y certifica que el riesgo es “muy pequeño”.
Ninguno garantiza el anonimato absoluto. La investigación publicada muestra que la reidentificación sigue siendo posible incluso con datos aparentemente anonimizados, especialmente cuando se combinan con otras fuentes de datos públicas o comerciales. Un dataset con edad, código postal y diagnóstico puede ser suficiente para identificar a una persona en poblaciones pequeñas.
¿Qué significa esto para ti?
- Cuando un centro te pide consentimiento para usar tus datos “anonimizados” en investigación, tienes derecho a saber qué método usan.
- La revisión continua del riesgo de reidentificación es obligación del responsable del tratamiento, no algo que hagan una sola vez.
- Combinar múltiples técnicas (supresión de identificadores, agregación, perturbación de datos) reduce el riesgo, pero no lo elimina del todo.
Conocer estas limitaciones te ayuda a tomar decisiones más informadas sobre qué consentimientos firmas. Y si quieres entender mejor cómo proteger tu información desde el lado práctico, existen guías concretas que puedes aplicar hoy.
Lo que nadie te cuenta sobre la privacidad sanitaria: más allá del marco legal
Aquí va una verdad incómoda: muchos centros sanitarios cumplen con la ley en papel, pero no en la práctica diaria. Los procedimientos están documentados, el delegado de protección de datos existe, los formularios de consentimiento se firman. Pero en los pasillos, en las llamadas telefónicas y en las pantallas que cualquiera puede ver, los datos circulan de formas que ningún reglamento prevé del todo.
El mayor riesgo no viene de hackers sofisticados. Viene del empleado que deja su sesión abierta, del médico que discute un caso en el ascensor o del sistema que no segmenta correctamente el acceso por rol. Las normas son necesarias, pero no bastan si no hay una cultura real de privacidad en cada momento de la atención.
El paciente proactivo cambia esa ecuación. No se trata de desconfiar de tu médico, sino de entender que tú también eres parte del sistema de protección de tus datos. Preguntar qué hacen con tu información, revisar los consentimientos que has firmado, solicitar el registro de accesos cuando algo te inquieta: todo eso tiene un efecto real.
Las leyes europeas son de las más avanzadas del mundo en protección de datos, pero la seguridad real se construye día a día, con decisiones pequeñas y constantes. Y para los que quieren ir un paso más allá, existen plataformas y herramientas que te permiten proteger tus datos con acciones simples desde hoy mismo, sin necesitar conocimientos técnicos.
Consejo profesional: No des por sentado que tu información está segura por el hecho de estar en un hospital o clínica acreditada. Solicita periódicamente el registro de accesos a tu historia y revisa los consentimientos que has otorgado. La actitud proactiva es tu mejor herramienta.
Actúa hoy: gestiona tu privacidad y tu historia clínica con seguridad
Si llegaste hasta aquí, ya tienes algo que la mayoría no tiene: información real sobre cómo funciona la privacidad en salud y qué puedes hacer para protegerte. El siguiente paso lógico es pasar del conocimiento a la acción.
Plataformas como MedFiles.ai te dan control directo sobre tu historia clínica digital. Puedes almacenar, organizar y compartir tus documentos médicos en un entorno seguro, con cifrado de extremo a extremo e infraestructura preparada para cumplir los más altos estándares de privacidad. Tú decides quién puede ver tu información y cuándo.
Si eres responsable de la salud de tu familia, puedes gestionar múltiples perfiles desde un solo lugar, acceder a los documentos en cualquier momento y compartirlos de forma segura con los profesionales que los necesiten. Explora las opciones para pacientes y descubre los planes disponibles para encontrar el que se adapta a tus necesidades. Tu historial médico siempre contigo, siempre bajo tu control.
Preguntas frecuentes sobre privacidad en datos de salud
¿Qué debo hacer si detecto un acceso sospechoso a mi historia clínica?
Debes contactar inmediatamente con el responsable de protección de datos del centro, solicitar un registro de accesos a tu historia y, si consideras que el acceso fue grave o ilegal, presentar una reclamación ante la AEPD.
¿Puede un hospital negar el acceso a mi historia clínica?
Solo pueden denegar el acceso por motivos legales concretos, como la protección de datos de terceros o el interés público; en la mayoría de los casos, el acceso gratuito es un derecho garantizado por la Ley 41/2002.
¿Se pueden usar mis datos médicos para fines comerciales?
No sin tu consentimiento explícito. Los datos de salud son categorías especiales bajo el RGPD y su uso comercial requiere autorización expresa y cumplimiento estricto de la normativa vigente.
¿Desidentificar datos garantiza anonimato total?
No. La reidentificación sigue siendo posible con datos aparentemente anonimizados si se cruzan con otras fuentes, por lo que el riesgo residual siempre existe aunque se reduzca con técnicas combinadas.
¿Cuánto tiempo debe guardarse mi historia clínica?
La ley establece un mínimo de 5 años de conservación obligatoria desde el alta médica, aunque algunos centros aplican plazos más largos por razones clínicas o legales específicas.