Qué es cifrado de datos médicos: guía práctica
Descubre qué es cifrado de datos médicos. Protege tu información de salud con esta guía práctica sobre cómo se asegura la privacidad.
Qué es cifrado de datos médicos: guía práctica
El cifrado de datos médicos es el proceso de transformar información legible en texto cifrado ilegible que solo puede recuperarse con una clave autorizada. Esta técnica protege historias clínicas, diagnósticos, recetas y resultados de pruebas frente a accesos no autorizados. Plataformas como Medfiles y regulaciones como el RGPD europeo o la NOM-024-SSA3-2010 de México lo exigen como estándar mínimo. Si alguna vez te has preguntado qué significa cifrado de datos médicos en la práctica, la respuesta es simple: es la diferencia entre tu información de salud siendo privada o quedando expuesta.
¿Qué es el cifrado de datos médicos y cómo funciona?
El cifrado de datos médicos convierte texto plano en texto cifrado mediante un algoritmo criptográfico y una clave específica. Sin esa clave, los datos son completamente ilegibles para cualquier persona o sistema que los intercepte. El proceso inverso, el descifrado, restaura la información original solo cuando se presenta la clave correcta.
Es importante no confundir texto cifrado con texto de código. El texto cifrado es ilegible sin la clave, mientras que un código simplemente sustituye palabras por símbolos predefinidos. El cifrado es matemáticamente mucho más seguro y es el estándar en la protección de datos médicos.
En el sector sanitario, los datos que se protegen incluyen historias clínicas, imágenes de diagnóstico, resultados de laboratorio y comunicaciones entre médico y paciente. Todos estos datos son especialmente sensibles porque su exposición puede afectar no solo la privacidad, sino también el empleo, los seguros y la seguridad personal del paciente.
Tipos de cifrado utilizados en salud
Los dos grandes tipos de cifrado son el simétrico y el asimétrico. El cifrado simétrico usa la misma clave para cifrar y descifrar, siendo AES-256 el algoritmo de referencia en almacenamiento médico. El cifrado asimétrico usa un par de claves pública y privada, siendo RSA el más utilizado para intercambio seguro de información entre sistemas.
- AES-256: estándar para almacenamiento de registros médicos en reposo. Considerado prácticamente irrompible con tecnología actual.
- RSA: utilizado para autenticar y cifrar comunicaciones entre sistemas hospitalarios y plataformas externas.
- TLS 1.3: protocolo para cifrar datos en tránsito, como los que viajan entre tu navegador y un portal médico.
- E2EE (cifrado de extremo a extremo): protege comunicaciones como videoconsultas o mensajería clínica desde el origen hasta el destino.
Consejo profesional: La elección del algoritmo importa menos que la gestión de las claves. Una clave AES-256 almacenada sin protección es tan vulnerable como no tener cifrado.
¿Cuándo y dónde se aplica el cifrado en registros de salud?
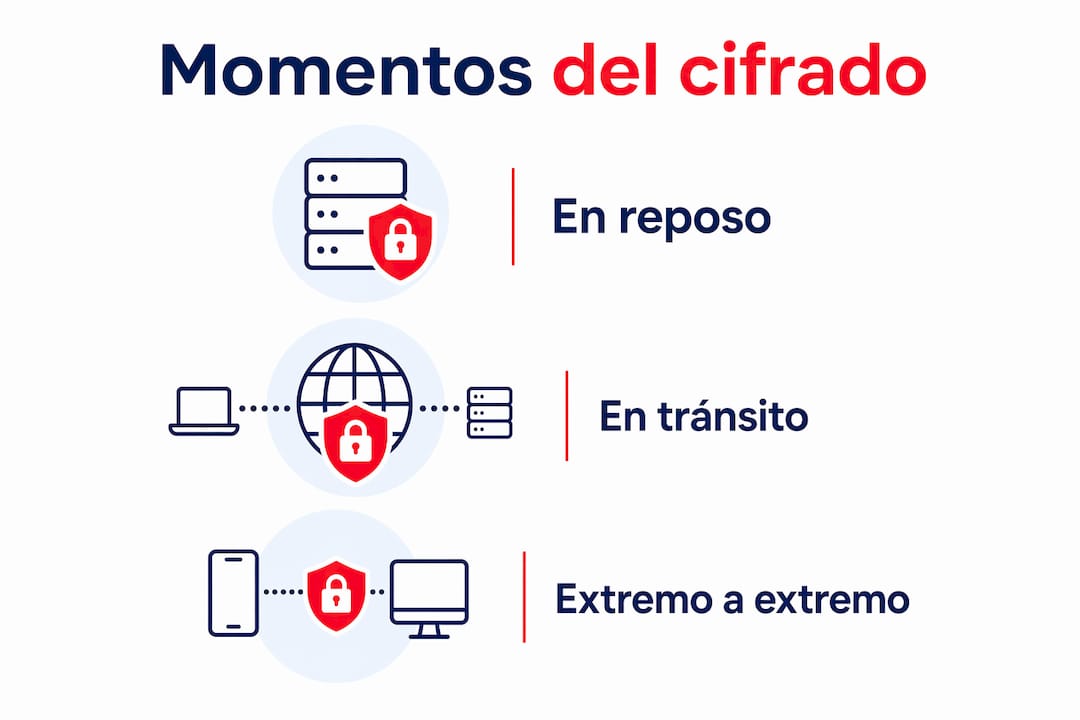
El cifrado se aplica en tres momentos clave: en reposo, en tránsito y de extremo a extremo. Cada momento corresponde a un riesgo distinto y requiere una solución técnica específica. Ignorar cualquiera de los tres deja una brecha real en la protección de datos médicos.
| Momento | Qué protege | Tecnología habitual |
|---|---|---|
| En reposo | Datos almacenados en discos, bases de datos y copias de seguridad | AES-256 |
| En tránsito | Datos que viajan por Internet o redes internas | TLS 1.3 / SSL |
| Extremo a extremo | Comunicaciones completas entre dos puntos | E2EE |
El cifrado en reposo protege los datos cuando no se están usando. Si un disco duro de un hospital es robado o un servidor es comprometido, los datos cifrados permanecen ilegibles. Este tipo de cifrado es obligatorio para cualquier sistema que almacene expedientes clínicos electrónicos.
El cifrado en tránsito actúa cuando los datos se mueven. Cuando un médico consulta tu historial desde un portal web, o cuando una clínica envía resultados a un especialista, el protocolo TLS 1.3 cifra esa comunicación. Sin él, cualquier persona en la misma red podría interceptar esos datos.
El cifrado de extremo a extremo es el más completo. En una teleconsulta médica segura, el E2EE garantiza que ni siquiera el proveedor de la plataforma puede leer el contenido de la comunicación. Es el estándar recomendado para telemedicina y mensajería clínica.
¿Qué normativas regulan el cifrado en datos de salud?
El cifrado de datos médicos no es opcional en muchos países. Dos marcos legales son especialmente relevantes para los lectores hispanohablantes: el RGPD europeo y la NOM-024-SSA3-2010 de México.
El RGPD, artículo 32, exige medidas técnicas adecuadas para proteger datos personales de salud, incluyendo el cifrado tanto en reposo como en tránsito. No cumplir puede resultar en multas de hasta 20 millones de euros o el 4% de la facturación global anual de una organización. Esta regulación aplica a cualquier entidad que trate datos de ciudadanos europeos, independientemente de dónde esté ubicada.
La NOM-024-SSA3-2010 de México establece requisitos específicos para el expediente clínico electrónico. Exige cifrado en tránsito con TLS 1.3 y en reposo con AES-256, además de autenticación de usuarios y registros de auditoría. Esta norma es de cumplimiento obligatorio para hospitales, clínicas y sistemas de salud en México.
Las obligaciones legales comunes en ambos marcos incluyen:
- Cifrar datos médicos tanto en almacenamiento como durante su transmisión.
- Implementar políticas de gestión de claves con rotación periódica.
- Mantener registros de auditoría que demuestren el cumplimiento.
- Formar al personal en el manejo seguro de datos y claves.
- Notificar brechas de seguridad a las autoridades competentes en plazos definidos.
Para los derechos sobre tus datos de salud como paciente, estas normativas también te garantizan acceso, rectificación y supresión de tu información. El cifrado es la herramienta técnica que hace posible que esos derechos sean reales y no solo declaraciones en papel.
¿Cuáles son las limitaciones del cifrado en datos médicos?
El cifrado es necesario, pero no suficiente. Las brechas ocurren frecuentemente por falta de cifrado en todos los puntos de almacenamiento, no solo en el servidor principal. Un sistema puede tener el servidor perfectamente cifrado y aun así exponer datos a través de un portátil sin protección o una copia de seguridad no cifrada.
Los riesgos operativos más comunes son:
- Dispositivos finales desprotegidos. El cifrado en tránsito no impide que los datos queden expuestos en un portátil, tablet o teléfono sin cifrado local ni contraseña robusta.
- Errores humanos. Mensajes cifrados pueden enviarse al destinatario equivocado, exponiendo información sensible aunque el canal sea seguro.
- Gestión deficiente de claves. Una clave comprometida invalida toda la protección del cifrado. Sin rotación periódica y almacenamiento seguro, el cifrado pierde valor con el tiempo.
- Falta de formación del personal. El eslabón más débil en la seguridad médica suele ser humano, no técnico.
Consejo profesional: Aplica el principio de mínimo privilegio: cada persona del equipo debe acceder solo a los datos que necesita para su función. Esto limita el daño en caso de error o compromiso de credenciales.
La seguridad real en datos médicos funciona en capas. El cifrado es la primera y más importante, pero debe acompañarse de autenticación multifactor, control granular de accesos y auditorías periódicas. Ninguna de estas capas es prescindible.
Puntos clave
El cifrado de datos médicos protege información sensible convirtiendo datos legibles en texto ilegible, pero su eficacia depende de una gestión de claves rigurosa y controles complementarios en todos los puntos del sistema.
| Punto | Detalles |
|---|---|
| Definición del cifrado médico | Transforma datos legibles en texto cifrado ilegible, recuperable solo con la clave correcta. |
| Tres momentos de aplicación | Aplica cifrado en reposo, en tránsito y de extremo a extremo para cubrir todos los riesgos. |
| Marco legal obligatorio | El RGPD y la NOM-024-SSA3-2010 exigen cifrado con AES-256 y TLS 1.3 como estándar mínimo. |
| Gestión de claves como prioridad | La rotación periódica y el almacenamiento seguro de claves determinan la eficacia real del cifrado. |
| Cifrado no es suficiente solo | Combínalo con formación, control de accesos y auditorías para una protección real y completa. |
Lo que aprendí gestionando datos médicos en la práctica
Después de trabajar con plataformas de gestión de información sanitaria, el patrón que veo repetirse es siempre el mismo: las organizaciones invierten en cifrar el servidor principal y descuidan el resto. El portátil del médico de guardia, la copia de seguridad en un disco externo, el correo con resultados enviado sin cifrar. Ahí es donde ocurren las brechas reales.
Lo que más me sorprende es que la gestión continua de claves sigue siendo el punto más subestimado. Muchos sistemas cifran correctamente el día uno y nunca rotan las claves. Con el tiempo, eso equivale a dejar la puerta entreabierta.
El futuro tampoco es tranquilizador si no se actúa ahora. La computación cuántica amenaza los cifrados actuales, y el NIST publicó en 2024 los primeros estándares de criptografía post-cuántica. Las organizaciones que no planifiquen la migración antes de 2030 se encontrarán con sistemas vulnerables sin tiempo para reaccionar.
Mi recomendación práctica: trata el cifrado como una operación continua, no como una configuración inicial. Audita, rota claves, forma a tu equipo y revisa los endpoints con la misma frecuencia con que revisas los servidores. La seguridad médica no es un proyecto. Es un proceso.
— Team Medfiles
Cómo Medfiles protege tus datos médicos con cifrado real
Medfiles aplica cifrado en tránsito y en reposo con certificados SSL de 256 bits en toda su infraestructura. Cada documento que subes, desde resultados de laboratorio hasta imágenes de diagnóstico, queda protegido desde el momento en que llega a la plataforma.
Para profesionales de la salud, Medfiles for Doctors ofrece herramientas que facilitan el cumplimiento del RGPD y la NOM-024-SSA3-2010, con acceso controlado, portales seguros y registros auditables. Para pacientes y familias, la plataforma Medfiles centraliza toda tu historia clínica digital con la seguridad que tu información merece. Consulta los planes disponibles y elige el que mejor se adapta a tus necesidades.
FAQ
¿Qué significa cifrado de datos médicos en términos simples?
El cifrado de datos médicos convierte tu información de salud en un texto ilegible que solo puede leerse con una clave autorizada. Es el mecanismo técnico que impide que terceros accedan a tus historias clínicas, diagnósticos o recetas.
¿Qué algoritmos de cifrado se usan en salud?
AES-256 es el estándar para almacenamiento y TLS 1.3 para transmisión de datos médicos. Ambos son exigidos por normativas como la NOM-024-SSA3-2010 y recomendados bajo el RGPD.
¿El cifrado garantiza la seguridad total de mis datos médicos?
No por sí solo. El cifrado es la capa más importante, pero debe combinarse con gestión segura de claves, control de accesos y formación del personal para cubrir los riesgos operativos y humanos.
¿Qué pasa si una organización no cifra los datos médicos?
El incumplimiento del RGPD puede resultar en multas de hasta 20 millones de euros. Además, una brecha de datos médicos expone información sensible de pacientes y genera responsabilidades legales y daños reputacionales graves.
¿El cifrado de extremo a extremo es necesario para telemedicina?
Sí. El cifrado de extremo a extremo garantiza que las comunicaciones entre médico y paciente en videoconsultas o mensajería clínica no puedan ser interceptadas ni leídas por terceros, incluyendo al propio proveedor de la plataforma.