Qué es la seguridad HIPAA y cómo protege tus datos
Descubre qué es la seguridad HIPAA y cómo protege tus datos de salud. Aprende sobre las salvaguardas que garantizan tu privacidad.
Qué es la seguridad HIPAA y cómo protege tus datos
La seguridad HIPAA es el marco normativo federal de Estados Unidos que obliga a hospitales, clínicas, aseguradoras y sus socios comerciales a proteger la información de salud electrónica mediante salvaguardas administrativas, físicas y técnicas. Aprobada en 1996, esta ley cubre 18 identificadores específicos que, combinados con datos de salud, constituyen lo que se conoce como PHI (Protected Health Information). Entender qué es la seguridad HIPAA no es solo una cuestión legal. Es saber quién tiene acceso a su historial médico, cómo se protege y qué puede hacer usted si esa protección falla.
¿Qué es la seguridad HIPAA y qué salvaguardas exige?
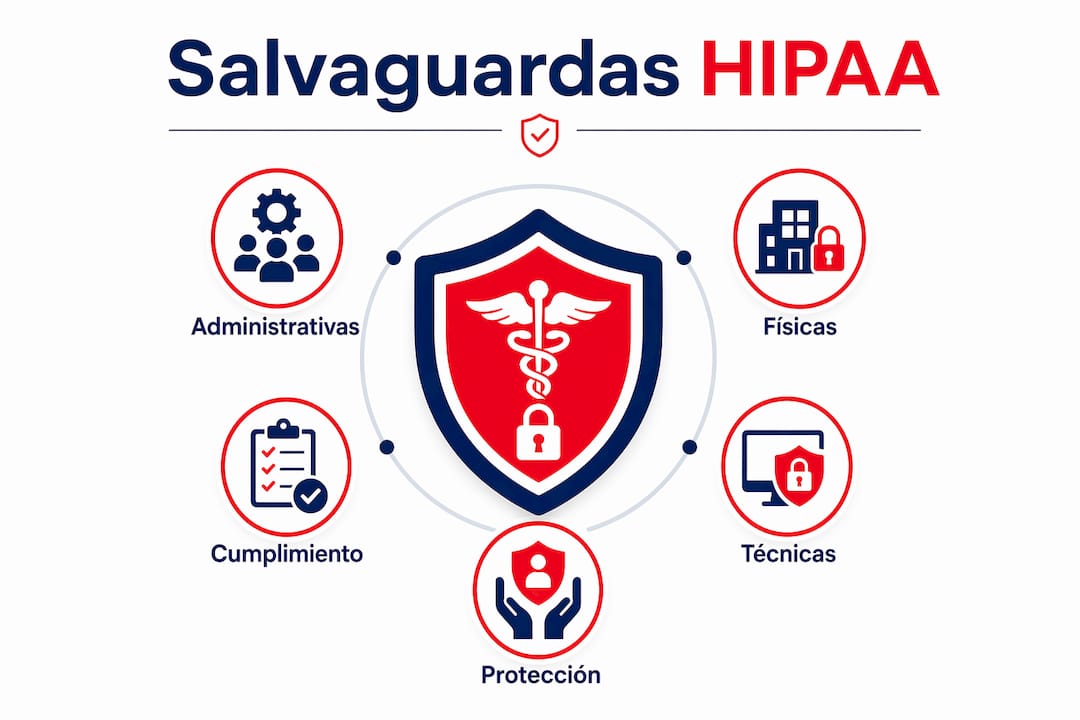
La seguridad HIPAA se divide en tres categorías de salvaguardas. Cada una cubre un área distinta del riesgo, y las tres deben funcionar juntas para que la protección sea real.
Salvaguardas administrativas
Las salvaguardas administrativas son el punto de partida. Incluyen la creación de políticas internas, la designación de un oficial de seguridad responsable y la capacitación continua del personal. Sin estas medidas, las herramientas técnicas más avanzadas pierden efectividad porque el error humano sigue siendo la causa más frecuente de filtraciones.
Salvaguardas físicas
Las salvaguardas físicas controlan el acceso a los lugares donde se almacena o procesa la ePHI. Esto incluye cerraduras en servidores, cámaras de vigilancia, políticas de escritorio limpio y protocolos para desechar equipos que contienen datos médicos. Un hospital que cifra sus bases de datos pero deja terminales desbloqueados en pasillos sigue siendo vulnerable.
Salvaguardas técnicas
Las salvaguardas técnicas son las más visibles para el usuario. El cifrado AES-256 en reposo y TLS 1.2+ en transmisión son los protocolos recomendados para proteger la ePHI. También se incluyen firewalls, controles de acceso basados en roles y registros de auditoría automáticos que documentan quién accedió a qué información y cuándo.
| Tipo de salvaguarda | Ejemplos prácticos |
|---|---|
| Administrativa | Políticas de seguridad, oficial designado, capacitación del personal |
| Física | Control de acceso a instalaciones, bloqueo de equipos, destrucción segura de hardware |
| Técnica | Cifrado AES-256, autenticación multifactor, registros de auditoría |
Consejo profesional: Si trabaja con datos de pacientes, verifique que su organización tenga un oficial de seguridad HIPAA nombrado formalmente. Es el primer requisito que revisa la Oficina de Derechos Civiles (OCR) en una auditoría.
¿Cómo funciona el cumplimiento de la seguridad HIPAA en la práctica?
El cumplimiento de HIPAA no es un estado que se alcanza una vez. Es un proceso continuo que requiere evaluación, implementación y revisión permanente. Estas son las etapas que toda entidad cubierta debe seguir:
-
Análisis de riesgos exhaustivo. La organización identifica todos los sistemas que almacenan o transmiten ePHI, evalúa las amenazas posibles y documenta los resultados. Este análisis es el punto de partida legal y técnico para cualquier plan de seguridad.
-
Implementación de controles de acceso. Cada empleado debe tener credenciales únicas. La autenticación multifactor reduce significativamente el riesgo de acceso no autorizado. Compartir contraseñas, aunque parezca menor, es una violación directa de las normas de HIPAA.
-
Cifrado de datos en reposo y en tránsito. El cifrado de ePHI no es obligatorio en términos literales, pero funciona como estándar de facto porque exime a la organización de notificar infracciones si los datos robados estaban cifrados. En la práctica, no cifrar es asumir un riesgo innecesario.
-
Registro y análisis de auditorías. Los sistemas deben generar registros automáticos de cada acceso a datos de salud. Estos registros permiten detectar comportamientos anómalos y son la primera evidencia que solicita la OCR en una investigación.
-
Capacitación continua del personal. La documentación y auditoría continua son indispensables, pero de nada sirven si el personal no sabe cómo actuar ante un incidente. La capacitación debe actualizarse al menos una vez al año y cada vez que cambien los sistemas o las políticas.
Un punto que muchas organizaciones pasan por alto: la Regla de Seguridad no prescribe tecnologías específicas. Cada entidad debe adoptar medidas “razonables y apropiadas” según su tamaño, recursos y nivel de riesgo. Esto significa que una clínica pequeña y un hospital universitario no tienen las mismas obligaciones técnicas, pero ambos deben poder demostrar que sus decisiones se basaron en un análisis de riesgos documentado.
Consejo profesional: Guarde toda la documentación de su análisis de riesgos, incidentes y controles de acceso durante al menos seis años. Es el período mínimo que exige HIPAA y el que cubre la mayoría de las investigaciones federales.
¿Qué derechos tienen los pacientes ante una violación de seguridad?
Los pacientes tienen derechos concretos bajo HIPAA, y conocerlos es tan importante como entender las obligaciones de las entidades de salud.
-
Acceso a su PHI. Usted tiene derecho a solicitar una copia de su historial médico en un plazo máximo de 30 días. La entidad no puede negarse sin justificación legal. Puede consultar más sobre cómo proteger sus datos de salud y ejercer este derecho de forma efectiva.
-
Corrección de información incorrecta. Si su historial contiene un error, puede solicitar su corrección. La entidad tiene 60 días para responder y debe documentar la solicitud.
-
Notificación en caso de filtración. Si sus datos fueron comprometidos, la entidad cubierta está obligada a notificarle en un plazo de 60 días desde que detectó la violación. Si la filtración afecta a más de 500 personas en un estado, también debe notificarse a los medios de comunicación locales.
-
Presentar una queja ante la OCR. Las quejas ante la OCR deben incluir la fecha, hora y naturaleza del incidente para que la investigación sea efectiva. El proceso es gratuito y puede realizarse en línea a través del portal del Departamento de Salud y Servicios Humanos de EE.UU.
Las consecuencias del incumplimiento son severas. Una filtración puede afectar millones de registros, desencadenar sanciones regulatorias de hasta 1.9 millones de dólares por categoría de infracción y destruir la confianza de los pacientes en cuestión de días. Esto explica por qué el cumplimiento estricto no es opcional para ninguna entidad cubierta.
¿Qué no cubre la seguridad HIPAA?
Este es el punto donde más confusión existe, y donde las expectativas de los pacientes suelen alejarse de la realidad legal.
-
Las aplicaciones de salud de consumidores no siempre están cubiertas. Si usted descarga una app de fitness o seguimiento de síntomas sin que su médico o aseguradora esté involucrado, esa app probablemente no está sujeta a HIPAA. La confidencialidad de la PHI solo aplica a entidades cubiertas, y una app independiente no lo es.
-
Las redes sociales y correos personales quedan fuera. Si usted comparte información de salud en Facebook o por Gmail, HIPAA no protege esos datos. La ley regula a las entidades de salud, no a las plataformas tecnológicas generales.
-
El empleador no siempre es una entidad cubierta. Si su empresa tiene un plan de salud propio, puede estar sujeta a HIPAA en ese contexto específico. Pero si simplemente paga un seguro externo, las obligaciones recaen sobre la aseguradora, no sobre el empleador.
-
El cumplimiento formal no garantiza protección efectiva. Una organización puede tener todos los documentos en orden y aun así sufrir una filtración por un error humano o una configuración incorrecta. HIPAA no garantiza seguridad absoluta. La diferencia entre cumplir y proteger de verdad está en la cultura organizacional y la capacitación continua.
Entender estas excepciones le ayuda a tomar decisiones más informadas sobre qué aplicaciones usa, qué información comparte y con quién. Conocer sus 7 claves para proteger datos médicos en línea es un complemento práctico a lo que HIPAA no cubre.
Puntos clave
La seguridad HIPAA protege la ePHI mediante salvaguardas administrativas, físicas y técnicas, pero su efectividad real depende de la cultura organizacional, la documentación continua y la educación del personal, no solo de las herramientas implementadas.
| Punto | Detalles |
|---|---|
| Tres tipos de salvaguardas | Administrativas, físicas y técnicas deben funcionar juntas para una protección real. |
| Cifrado como estándar de facto | AES-256 y TLS 1.2+ protegen la ePHI y eximen de notificación en caso de filtración. |
| Derechos del paciente | Usted puede acceder, corregir y denunciar violaciones ante la OCR en un plazo definido. |
| Excepciones importantes | Las apps de consumidores sin vínculo con entidades cubiertas no están protegidas por HIPAA. |
| Cumplimiento defendible | La documentación rigurosa y auditable es tan importante como las herramientas técnicas. |
Lo que el cumplimiento de HIPAA no te dice
Desde la perspectiva del equipo de Medfiles, el mayor error que vemos repetirse no es técnico. Es cultural. Las organizaciones invierten en cifrado, firewalls y controles de acceso, y luego descuidan la capacitación del personal o dejan la documentación para el último momento antes de una auditoría.
HIPAA es un marco mínimo, no un certificado de seguridad. El cumplimiento debe ser defendible y auditable, lo que significa que cada decisión tomada debe estar respaldada por evidencia documentada. Hemos visto organizaciones con tecnología impecable que no podían demostrar por qué eligieron ciertos controles, y eso las dejó expuestas ante una investigación federal.
La seguridad de los datos de salud es un proceso continuo. No termina cuando se instala un sistema. Termina cuando cada persona que toca esos datos entiende su responsabilidad y actúa en consecuencia. Eso requiere tiempo, inversión y liderazgo interno. Las herramientas ayudan. La cultura protege.
— Team Medfiles
Gestiona tu historial médico con seguridad desde hoy
Si entender la seguridad HIPAA te llevó a preguntarte dónde están guardados tus propios registros médicos, Medfiles tiene la respuesta.
Medfiles es una plataforma diseñada para que usted almacene, organice y comparta su historial médico digital de forma segura. Utiliza infraestructura compatible con HIPAA y cifrado de extremo a extremo para que sus datos estén protegidos en todo momento. Sin papeles perdidos. Sin búsquedas interminables. Su información siempre disponible cuando la necesita, ya sea en una emergencia, un viaje o una consulta médica. Los profesionales de salud también pueden beneficiarse de sus herramientas para médicos, diseñadas para facilitar el intercambio seguro de datos clínicos. Explore los planes disponibles y tome el control de su información de salud hoy.
FAQ
¿Qué significa HIPAA en salud?
HIPAA es la Ley de Portabilidad y Responsabilidad del Seguro de Salud de EE.UU., aprobada en 1996. En el contexto de la salud, establece normas para proteger la información médica privada de los pacientes frente a accesos no autorizados.
¿A quién aplica la seguridad HIPAA?
HIPAA aplica a entidades cubiertas como hospitales, clínicas, aseguradoras y farmacias, así como a sus socios comerciales que manejan datos de salud. Las aplicaciones de consumidores sin vínculo con estas entidades generalmente no están sujetas a HIPAA.
¿Qué es la PHI y qué datos protege HIPAA?
La PHI (Protected Health Information) incluye 18 identificadores específicos que, combinados con datos de salud, permiten identificar a una persona. Nombres, fechas de nacimiento, números de seguro social y diagnósticos son ejemplos de información protegida.
¿Cómo puedo denunciar una violación de seguridad HIPAA?
Puede presentar una queja ante la Oficina de Derechos Civiles (OCR) del Departamento de Salud y Servicios Humanos de EE.UU. La queja debe incluir la fecha, hora y naturaleza del incidente para que la investigación sea efectiva.
¿El cifrado es obligatorio bajo HIPAA?
El cifrado no es técnicamente obligatorio, pero funciona como estándar de facto. Si los datos cifrados son robados, la organización queda exenta de la obligación de notificar la infracción, lo que lo convierte en una medida prácticamente indispensable.