Por qué utilizar sistemas HIPAA en salud: 2026
Descubre por qué utilizar sistemas HIPAA es crucial para proteger datos médicos y cumplir con la ley. Asegura la privacidad de tus pacientes hoy.
Por qué utilizar sistemas HIPAA en salud: 2026
Los sistemas HIPAA son soluciones tecnológicas diseñadas para proteger la información médica protegida (PHI) y garantizar el cumplimiento regulatorio en el sector salud. Entender por qué utilizar sistemas HIPAA ya no es opcional para clínicas, hospitales o cualquier organización que gestione datos de pacientes. La Ley de Portabilidad y Responsabilidad de Seguros de Salud de Estados Unidos establece un marco legal con consecuencias reales: sanciones millonarias, pérdida de reputación y exposición de datos sensibles. Sistemas con cifrado AES-256, registros de auditoría inalterables y controles de acceso basados en roles son la respuesta técnica a ese marco legal.
¿Por qué utilizar sistemas HIPAA? requisitos legales y sanciones
El cumplimiento de HIPAA no es una recomendación. Es una obligación legal para toda entidad cubierta, ya sea un hospital, una aseguradora o un proveedor de servicios de salud digital, y para sus asociados comerciales.
La norma se estructura en tres reglas principales:
- Regla de Privacidad: define qué información es PHI y cómo puede usarse o divulgarse.
- Regla de Seguridad: exige salvaguardas técnicas, administrativas y físicas para proteger la PHI electrónica.
- Regla de Notificación de Brechas: obliga a informar a pacientes y autoridades cuando ocurre una filtración.
Las consecuencias de ignorar estas reglas son concretas. En 2023, las violaciones de HIPAA generaron 145 millones de dólares en multas civiles, con penalizaciones individuales de hasta 1,9 millones por categoría. En 2026, las sanciones máximas pueden alcanzar 2,1 millones por categoría anual. Eso significa que una sola brecha mal gestionada puede destruir el presupuesto operativo de una organización mediana.
Un punto que muchos profesionales pasan por alto: la gestión de los Acuerdos de Asociado Comercial (BAA, por sus siglas en inglés) es obligatoria y frecuentemente omitida. Cualquier proveedor externo que acceda a PHI, desde un servicio de almacenamiento en la nube hasta una plataforma de telemedicina, debe firmar un BAA. Sin ese acuerdo, la responsabilidad legal recae sobre la entidad cubierta.
Además, HIPAA exige retener la documentación relacionada con políticas y procedimientos durante al menos seis años desde su fecha de creación o última vigencia. Muchos profesionales confunden las recomendaciones internas con los requisitos legales, lo que genera vacíos documentales que se convierten en vulnerabilidades durante una auditoría.
¿Qué características técnicas debe tener un sistema compatible con HIPAA?
Un sistema compatible con HIPAA no se define por una etiqueta de marketing. Se define por sus capacidades técnicas verificables.
Los estándares mínimos son claros. Los sistemas compatibles con HIPAA deben aplicar cifrado AES-256 en reposo y TLS 1.3 en tránsito, además de generar registros de auditoría inalterables con contexto completo. Esto significa que cada acceso, modificación o descarga de un archivo médico queda registrado con fecha, hora, usuario y acción. Sin esa trazabilidad, demostrar el cumplimiento ante una auditoría es prácticamente imposible.
Las funcionalidades técnicas que no pueden faltar son:
- Cifrado de extremo a extremo: AES-256 para datos almacenados y TLS 1.3 para datos en tránsito.
- Registros de auditoría inalterables: con contexto completo de cada acción sobre PHI.
- Controles de acceso basados en roles (RBAC): cada usuario accede solo a lo que necesita para su función.
- Arquitectura de confianza cero: el sistema no asume que ningún usuario o dispositivo es confiable por defecto.
- Inspección basada en contenido: los controles analizan los datos en sí, no solo el tráfico de red.
La arquitectura de confianza cero merece atención especial. Ver HIPAA como un checklist estático es un error; debe priorizarse una arquitectura que inspeccione datos en profundidad para reducir la superficie de ataque. Un sistema que solo controla quién entra a la red, pero no qué hace con los datos una vez dentro, deja expuesta la PHI ante amenazas internas.
Un aspecto menos conocido: los modelos de inteligencia artificial que procesan PHI deben tratarse como contenedores de datos protegidos. Si un modelo de IA se entrena con registros médicos, los patrones aprendidos pueden contener información identificable. Eso exige controles equivalentes a los aplicados sobre los datos originales. Para profundizar en este tema, la guía sobre IA en salud digital de Medfiles ofrece un análisis detallado.
Consejo profesional: Antes de contratar cualquier plataforma de gestión de registros médicos, solicite documentación técnica que acredite el cifrado AES-256 y los registros de auditoría. Una declaración comercial no equivale a una certificación técnica verificable.
¿Cuáles son los beneficios operativos de implementar sistemas HIPAA?
Los beneficios de sistemas HIPAA van mucho más allá de evitar multas. La implementación correcta transforma la gestión operativa de una organización de salud.
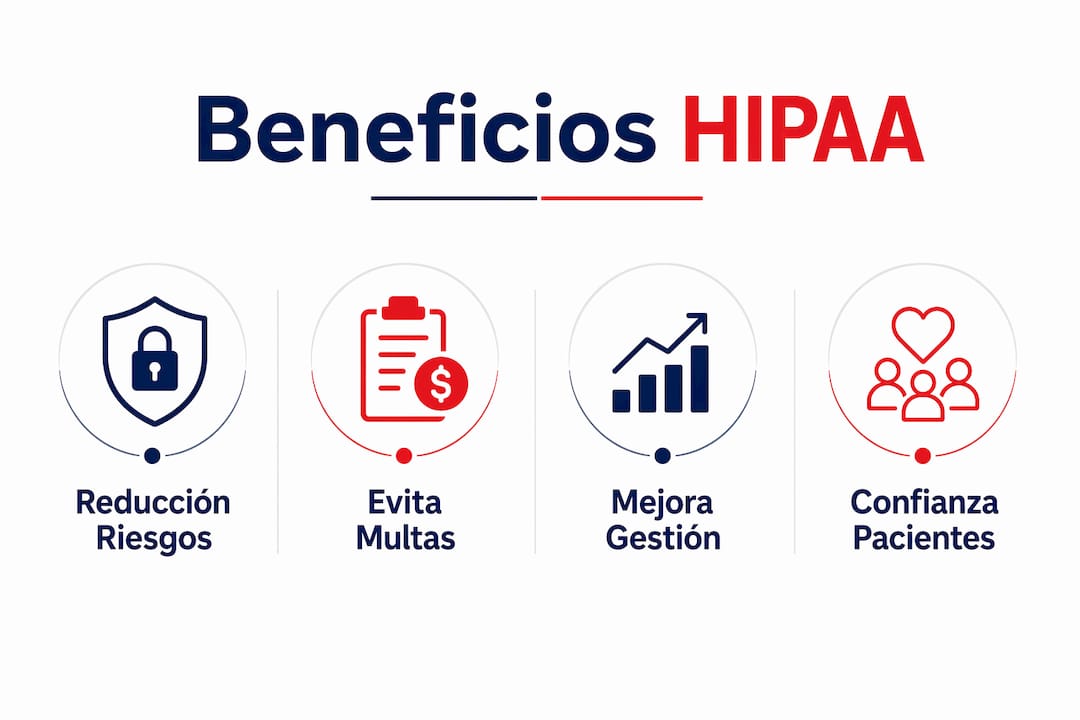
Una plataforma unificada compatible con HIPAA reduce los tiempos de respuesta a auditorías de semanas a horas. Ese cambio tiene un impacto directo en la productividad del equipo de cumplimiento y en la capacidad de la organización para responder ante reguladores sin interrumpir la operación clínica.
Los beneficios operativos más relevantes son:
- Reducción de brechas de datos: los controles técnicos limitan el acceso no autorizado y detectan comportamientos anómalos antes de que se conviertan en incidentes.
- Respuesta ágil a auditorías: los registros de auditoría centralizados permiten generar informes en horas, no en semanas.
- Aplicación del principio de mínimo acceso necesario: los sistemas RBAC garantizan que cada profesional accede solo a la información que necesita para su tarea concreta.
- Interoperabilidad segura: los sistemas compatibles facilitan el intercambio de datos entre proveedores sin comprometer la confidencialidad.
- Continuidad del cumplimiento: las actualizaciones automáticas de políticas y controles mantienen la conformidad sin intervención manual constante.
El principio de mínimo acceso necesario merece énfasis. Limitar el acceso a la información médica estrictamente necesaria es una vulnerabilidad frecuente en organizaciones de salud. Un médico de urgencias no necesita acceder al historial psiquiátrico completo de un paciente para tratar una fractura. Un sistema HIPAA bien configurado aplica esa distinción de forma automática.
“El cumplimiento de HIPAA no protege solo a los pacientes. Protege a la organización de sí misma, limitando el daño que puede causar un error interno o una cuenta comprometida.”
Para entender cómo aplicar estos controles en la práctica, la guía de Medfiles sobre protección de datos de salud detalla los derechos del paciente y las salvaguardas aplicables.
¿Cómo implementar y mantener el cumplimiento de HIPAA a largo plazo?
El cumplimiento de HIPAA no se logra con una instalación única. Es un proceso continuo que requiere revisión, actualización y formación permanente.
Los pasos fundamentales para una implementación sólida son:
- Análisis de riesgos periódico: identificar vulnerabilidades en sistemas, procesos y personal al menos una vez al año.
- Firma de todos los BAA necesarios: revisar cada proveedor externo que acceda a PHI y formalizar el acuerdo antes de compartir datos.
- Capacitación continua del personal: los registros de formación deben estar actualizados y ser verificables. Un empleado sin formación es el vector de ataque más común.
- Documentación actualizada: políticas, procedimientos y registros de incidentes deben conservarse durante al menos seis años.
- Monitoreo tecnológico regular: actualizar sistemas operativos, bibliotecas de cifrado y protocolos de red para mantener los estándares vigentes.
Integrar el cumplimiento desde el diseño tecnológico inicial es más económico que intentar adaptarlo después. Modernizar la seguridad en sistemas no diseñados para HIPAA genera costos técnicos y operativos que superan con creces la inversión inicial en una plataforma compatible. Esta es una de las razones más sólidas para implementar HIPAA desde el primer día, no como reacción a una auditoría.
No toda aplicación de salud está sujeta a HIPAA. Las aplicaciones de salud del consumidor generalmente no están reguladas si el manejo de datos no involucra a una entidad cubierta o un asociado comercial. Conocer el alcance exacto de la norma evita tanto el incumplimiento como el sobrecoste de aplicar controles innecesarios.
Consejo profesional: Cree un calendario anual de revisión HIPAA con fechas fijas para el análisis de riesgos, la actualización de BAA y los ciclos de formación del personal. La regularidad es lo que convierte el cumplimiento en cultura organizativa.
Puntos clave
Los sistemas HIPAA son la base técnica y legal para proteger la PHI, y su implementación correcta reduce riesgos, multas y vulnerabilidades operativas de forma medible.
| Punto | Detalles |
|---|---|
| Sanciones por incumplimiento | Las multas pueden alcanzar 2,1 millones de dólares por categoría anual en 2026. |
| Cifrado y auditoría son obligatorios | AES-256 en reposo y TLS 1.3 en tránsito son estándares mínimos verificables, no opcionales. |
| Los BAA son requisito legal | Todo proveedor externo con acceso a PHI debe firmar un Acuerdo de Asociado Comercial antes de operar. |
| Mínimo acceso necesario | Configurar controles RBAC limita el daño de errores internos y cuentas comprometidas. |
| El cumplimiento es continuo | El análisis de riesgos, la formación y la documentación deben revisarse al menos una vez al año. |
HIPAA no es un trámite: lo que aprendí gestionando datos médicos
Llevo años observando cómo organizaciones de salud tratan HIPAA como una casilla que marcar antes de lanzar un producto o pasar una auditoría. El resultado siempre es el mismo: controles superficiales, documentación desactualizada y personal que no sabe qué hacer cuando ocurre un incidente real.
El error más común no es técnico. Es conceptual. Muchos equipos implementan cifrado y creen que ya están protegidos. Pero el cifrado sin registros de auditoría es como poner una cerradura sin saber quién tiene las llaves. La trazabilidad completa, saber quién accedió a qué dato y cuándo, es lo que convierte un sistema en una herramienta de cumplimiento real.
Lo que más me ha convencido con el tiempo es el argumento económico. Integrar HIPAA desde el diseño tecnológico inicial no es un gasto extra. Es una inversión que evita costos de remediación, multas y pérdida de confianza de los pacientes. He visto organizaciones gastar diez veces más en arreglar sistemas no diseñados para cumplir que lo que habrían invertido en hacerlo bien desde el principio.
Mi recomendación práctica: trate el principio de mínimo acceso necesario como el indicador de madurez de su sistema. Si no puede responder en menos de cinco minutos quién tiene acceso a qué datos y por qué, su arquitectura tiene un problema. Esa pregunta es la que hacen los reguladores primero.
— Team
Gestione sus registros médicos con seguridad desde hoy
Medfiles ofrece una plataforma con infraestructura preparada para HIPAA, cifrado de extremo a extremo y acceso controlado para que usted y su equipo gestionen la información médica con total confianza.
Con Medfiles, almacena resultados de análisis, prescripciones e informes en un entorno seguro, comparte documentos con proveedores de salud de forma controlada y accede a todo desde cualquier dispositivo. La gestión segura de historias clínicas está diseñada específicamente para médicos y organizaciones que necesitan cumplir con los estándares de privacidad más exigentes. Explore los planes disponibles y empiece hoy sin complicaciones.
Preguntas frecuentes
¿Qué es un sistema compatible con HIPAA?
Un sistema compatible con HIPAA es una plataforma tecnológica que aplica las salvaguardas técnicas, administrativas y físicas exigidas por la Ley de Portabilidad y Responsabilidad de Seguros de Salud para proteger la información médica protegida (PHI).
¿Qué pasa si una organización no cumple con HIPAA?
Las sanciones por incumplimiento pueden alcanzar 2,1 millones de dólares por categoría anual en 2026, además de consecuencias penales en casos de negligencia grave o acceso intencionado no autorizado.
¿Todas las aplicaciones de salud deben cumplir con HIPAA?
No. Las aplicaciones de salud del consumidor solo están sujetas a HIPAA si operan en el contexto de una entidad cubierta o un asociado comercial según la definición legal de la norma.
¿Cuánto tiempo debe conservarse la documentación HIPAA?
La documentación relacionada con políticas, procedimientos y registros de cumplimiento debe conservarse durante al menos seis años desde su fecha de creación o última vigencia.
¿Qué es el principio de mínimo acceso necesario en HIPAA?
El principio de mínimo acceso necesario exige que cada profesional acceda únicamente a la información médica imprescindible para su función concreta, reduciendo el riesgo de exposición interna y externa de datos sensibles.